Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年9月19日(土)のニュース一覧へ引用元:GIGAZINE


研究者、Claude悪用でOpenAI内部侵入の検証結果を公表
OpenAI
Anthropic
Claude
Codex
ChatGPT
セキュリティ
障害・インシデント
サイバーセキュリティスタートアップのHacktron AIに所属するセキュリティ研究チームは、米Anthropic(安全性と推論能力に強みを持つAIモデルClaudeを開発する企業)の大規模言語モデル「Claude(Anthropicが提供する最先端AIモデルファミリー)」を活用し、競合であるOpenAI(ChatGPTやCodexなどを開発する米国のAI研究開発企業)の内部システム(開発者コミュニティ基盤および社内ソースコードリポジトリ)へ侵入することに成功したとする詳細な調査報告を公開しました。
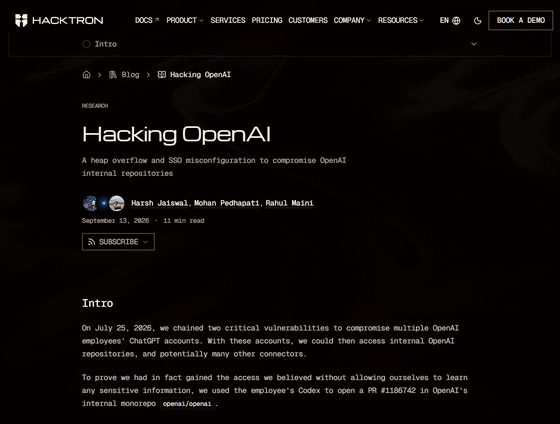
画像パーサーの脆弱性特定から従業員SSOを悪用して社内リポジトリへ到達
公式技術ブログおよび各報道(GIGAZINE、ウォール・ストリート・ジャーナル、Ars Technica)によると、研究チームはOpenAIの公式コミュニティ「OpenAI Developer Community」(オープンソースのフォーラムソフトDiscourseベース)を足がかりに侵入実験を行いました。
侵入の手順は以下の通りです。
- 画像処理パイプラインの欠陥特定: DiscourseにおけるHEIC/HEIF画像の変換処理で利用されていた「libheif」パッケージについて、Claude Opus 4.8に脆弱性検査を指示。特定のセキュリティ修正がバックポートされていないことによるヒープバッファオーバーフローを発見しました。
- エクスプロイトの自動開発: Claude Opus 4.8を用いて概念実証(PoC)コードを作成し、さらに最新のClaude Opus 5を用いて本番のx86-64環境に合わせたリモートコード実行(RCE)エクスプロイトへと移植しました。
- SSOを経由した内部資産への横移動: 獲得した実行権限により、フォーラムを利用していたOpenAI従業員のSSO(一度の認証で複数のサービスや社内システムへログインできる仕組み(シングルサインオン))セッションを掌握。その従業員アカウントに接続されていた「Codex(コード生成・解析を行うOpenAIのAIプログラミング環境)」および社内GitHubの「モノレポ(複数のプロジェクトやライブラリを単一のリポジトリで一括管理する開発体制)」へのアクセスに成功しました。
研究チームは社内リポジトリに侵入成功を伝えるメッセージを残して調査を終了し、OpenAIのバグ報奨金プログラムを通じて報告。6,500ドルの報奨金を獲得しました。本攻撃シナリオの開発に要したAIトークン費用は3,000ドル未満であり、該当の脆弱性は既にOpenAIによって修正されています。
独自価値要素:エクスプロイト開発工程の整理と企業SSOへの教訓
今回の侵入検証におけるAIの関与ステップと防御側の教訓を整理すると下表のようになります。
| 侵入ステップ | Claudeモデルの役割 | 侵害されたポイント | 企業が学ぶべき防御策 |
|---|---|---|---|
| 静的コード解析 | Claude Opus 4.8がDocker内ライブラリのパッチ未適用を検出 | 依存OSSパッケージの更新遅延 | コンテナイメージのSBOM管理と脆弱性スキャンの自動化 |
| PoC / 武器化 | Claude Opus 5が環境依存コード(x86-64)への移植コードを生成 | 入力検証不備によるRCE成立 | 外部入力ファイル(画像等)のサンドボックス処理 |
| 内部アクセス拡大 | 奪取した権限からSSOのクレデンシャルを抽出し連携サービスへ接続 | フォーラム権限と社内コードアクセス権のSSO同一視 | 外部公開サービスと開発中核基盤のSSO分離・多要素認証の再要求 |
複数報道の差分と企業インフラへの影響
ITmedia EnterpriseやArs Technicaの分析によれば、今回の攻撃の本質は単一のOSSフォーラムのバグではなく、「外部コミュニティ用アカウントの侵害が、社内コードリポジトリへの特権アクセスに波及したSSOアーキテクチャの境界設計ミス」にあります。AIエージェントに強力な権限を委譲する企業が増える中、アカウント連携の特権分離(ゼロトラスト原則)の徹底が不可欠です。
分析と今後の展望
編集部注: これまで「AIを用いたサイバー攻撃」は理論的なリスクとして語られることが多くありました。しかし今回の事例は、市販のフロンティアモデル(Claude)に適切なプロンプトを与えることで、わずか3,000ドル未満のAPIコストでゼロデイ脆弱性の発見から実用的なエクスプロイト作成、そして特権奪取までを短期間で完遂できる現実を証明しました。攻撃側の低コスト化が進む中、防御側にもAIを活用したリアルタイム検知と厳格な権限分離の導入が急務となっています。
引用元:GIGAZINE | Ars Technica | The Guardian | NDTV | AIVY | 政経Focus | The Washington Post | Trending Topics | The Hacker News
参考ソース
GIGAZINE
ハッカーがAnthropicのClaudeを使ってOpenAIに侵入
サイバーセキュリティスタートアップ・Hacktron AIのセキュリティ研究者が、AnthropicのClaudeを使ってOpenAIの内部データにアクセスすることに成功したと報告しています。
https://gigazine.net/news/20260919-hack-openai-claude
ITmedia AI+
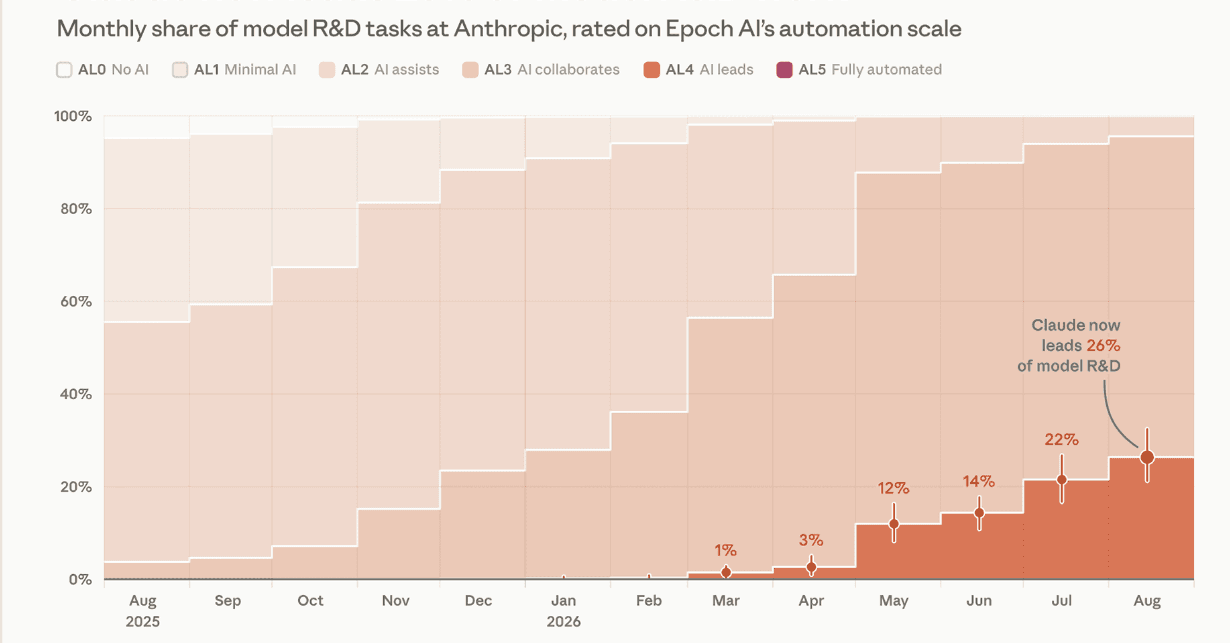
Anthropic、AI開発の26%を「Claudeが主導」 「1%未満」から半年で急拡大
同社のAIモデルの研究開発全体を100とした時、AIが主導する仕事が全体の26%を占めた。人間が細かく指示しながらAIと進める仕事と合わせると90%を超えた。
https://www.itmedia.co.jp/aiplus/article/2609/18/2000001634
Ars Technica
Researchers used Claude to hack OpenAI
Researchers used Claude to reach an OpenAI employee account and sensitive GitHub data.
https://arstechnica.com/ai/2026/09/researchers-used-claude-to-hack-openai
ITmedia エンタープライズ
ChatGPTのMac向け新機能に「データ丸見え」のリスク? セキュリティベンダーが指摘
OpenAIが生成AIツール「ChatGPT」のmacOS向けアプリに、PCでの操作を記録してAIに作業の文脈を引き継ぐ新機能を追加した。セキュリティ企業Kasperskyはその仕組みを検証し、利用には注意が必要だと指摘する。同社は何を危険と見ているのか。
https://www.itmedia.co.jp/enterprise/articles/2609/19/news004.html
The Market Reporter
Researchers used Anthropic's Claude to break into OpenAI's systems
White-hat team chained a forum image flaw with a sign-on weakness to reach an employee
https://www.proactiveinvestors.co.uk/a/30809bdb/researchers-used-anthropics-claude-to-break-into-openais-systems
The Straits Times
Researchers used Claude to breach OpenAI’s internal systems
The researchers said they found a security flaw in OpenAI’s public help forum. Read more at straitstimes.com.
https://www.straitstimes.com/world/united-states/researchers-used-claude-to-breach-openais-internal-systems
Daily Sabah
Anthropic's Claude used to breach OpenAI's internal systems
A security research company has managed to break into OpenAI's internal systems using the latest software from Anthropic, the firm said Friday,...
https://www.dailysabah.com/business/economy/anthropics-claude-used-to-breach-openais-internal-systems
the Guardian
OpenAI 'hacked' using Anthropic's Claude chatbot, researchers say
US cybersecurity researchers who conducted hack say ‘scope of what we could theoretically access was huge’
https://www.theguardian.com/technology/2026/sep/18/openai-hacked-anthropic-claude-chatbot
Aivy Automations
Researchers used Claude to hack OpenAI
Hacktron AI used Claude Opus 5 to chain two flaws and reach OpenAI staff accounts in under 72 hours. What the case changes for Australian security teams.
https://aivy.com.au/news/claude-hack-openai-accounts
政経フォーカス
OpenAIへのClaude悪用侵入に関する政経分析
セキュリティ企業HacktronAIの研究者3人が、AnthropicのAI Claudeを使用してOpenAIの非公開技術にアクセスする方法を発見した。
https://seikeifocus.jp/politics/article/57426
Trending Topics
How Hacktron Used Claude Opus 5 to Break Into OpenAI's Internal Repositories
When it comes to AI hacks, things keep getting stranger. A three-person team at security startup Hacktron AI used Anthropic's Claude model to build an
https://www.trendingtopics.eu/how-hacktron-used-claude-opus-5-to-break-into-openais-internal-repositories


