Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年7月21日(火)のニュース一覧へ引用元:Microsoft Tech Community
MS EntraがAI通信とZero Trust保護を拡張
Microsoft
セキュリティ
MCP
MicrosoftはIdentityおよびネットワークアクセス基盤である「Microsoft Entra」の機能を大幅に拡充し、AIトラフィックの保護やZero Trust(あらゆる通信を信頼せず常時認証・監視するセキュリティモデル)制御を強化する新機能を一般提供(GA)およびパブリックプレビューとして発表した。
AIエージェントとShadow MCPに対応するネットワークセキュリティ
自律型AIエージェントや外部ツール連携が普及する中、許可されていないAI利用やデータ流出のリスクが高まっている。これに対し、Microsoft Entraでは以下の新機能を導入した。
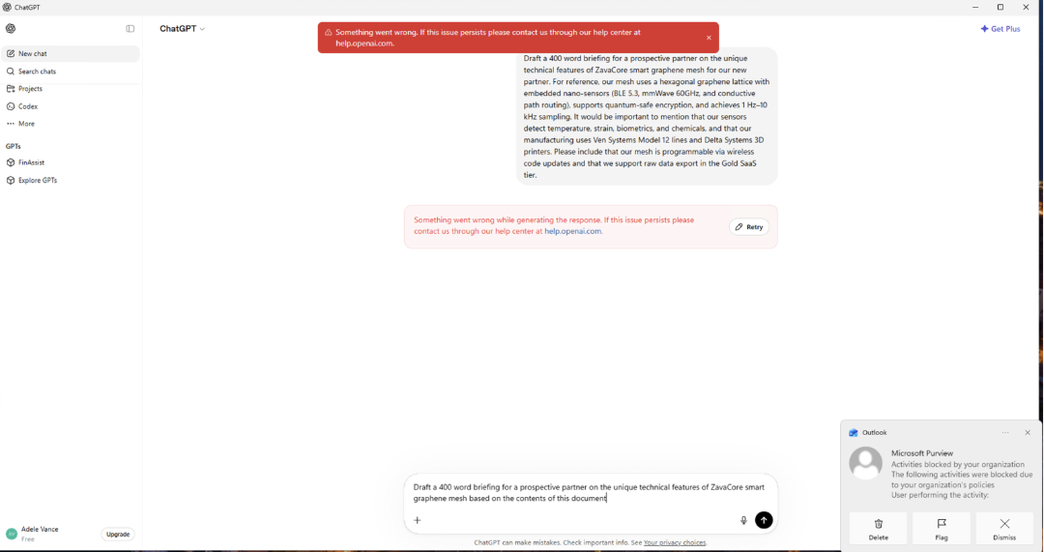
- AIエージェント向けネットワーク制御: Microsoft Copilot Studioで作成されたエージェントや、端末上で動作するローカルエージェント(OpenClaw等)の通信を監視・遮断。承認されたWeb宛先のみ接続を許可し、悪意あるプロンプト攻撃をネットワーク水際で阻止する。
- Shadow MCPの可視化: 端末上のMCPクライアントとリモートMCPサーバー間のMCP(Model Context Protocol。AIモデルと外部ツールの連携規格)通信を詳細ログ化。どのようなMCPサーバーやリソースが呼び出されているかをIT管理者が把握できる。
- ネットワークDLP(データ損失防止): Microsoft Purviewのデータセキュリティをネットワーク層へ拡張。危険なAIアプリへのファイルアップロードや応答に含まれる機密情報を自動検知してブロックする。
一般提供(GA)を開始したアクセス制御機能
あわせて、以下の機能が正式な一般提供(GA)フェーズに移行した。
- PACファイルベースのプロキシ設定: キオスク端末やBYOD(個人所有端末)からのセキュアなWebアクセスを実現。
- Private AccessにおけるBYOD Client: 未管理端末から社内プライベートアプリへのアクセスをZero Trustポリシーのもとで安全に許可。
- TLSファーストパーティ管理証明書: 証明書管理の手間を排除しつつ、通信の復号・検査を円滑化。
企業ネットワーク運用への影響と分析
従来、企業におけるAIセキュリティ対策は入力プロンプトのテキスト検知に偏りがちであったが、Microsoft Entraの新機能群はネットワークレイヤーレベルでの包括的な防御を提供する。
特にMCP通信やローカルエージェントの動向を可視化する「Shadow MCP Visibility」は、野良AIツールのシャドーIT化を防ぐ上で実用性の高い機能となる。企業のIT部門は、ID認証とネットワーク透過性を組み合わせた多層防御を早期に構築することが推奨される。


