Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年7月15日(水)のニュース一覧へ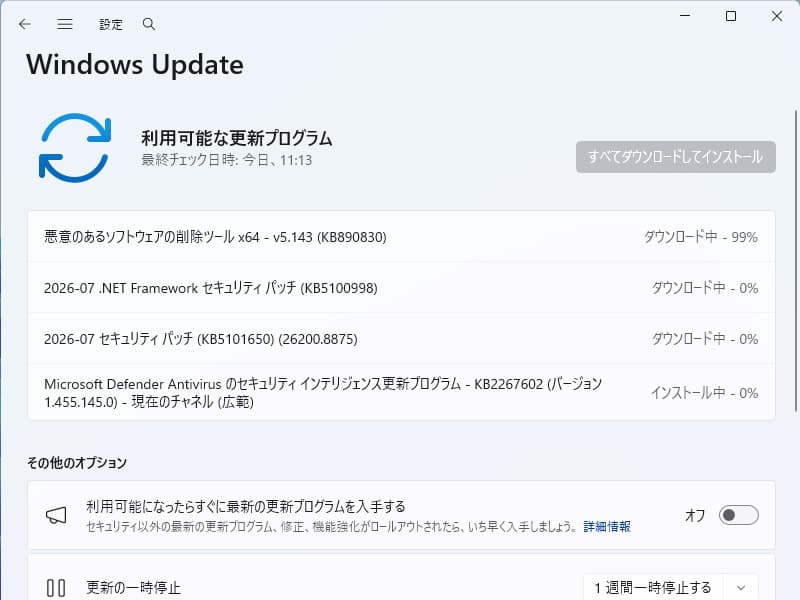
マイクロソフトが7月のパッチ公開、2件の悪用済み脆弱性を修正
Microsoft
セキュリティ
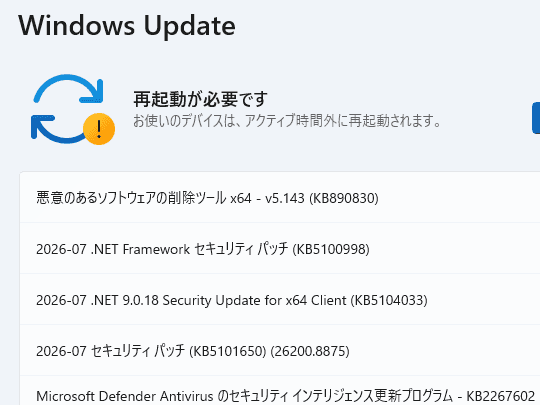
日本マイクロソフト株式会社は、2026年7月度の月例セキュリティ更新プログラム(修正パッチ)を公開しました。今回のリリースでは、最大深刻度が最も高い「緊急(Critical)」の脆弱性57件を含む多数の修正が行われており、マイクロソフトは影響を受けるシステムの管理者や一般ユーザーに対し、可能な限り早期のアップデート適用を強く呼びかけています。
確認された事実と脆弱性の規模
今回のセキュリティ更新の対象ソフトウェアには、WindowsやOffice、SharePoint Server、Exchange Server、Microsoft SQL Server、Dynamics 365、Azure、.NET、Visual Studio、Microsoft Defenderなどが含まれます。なお、WebブラウザのMicrosoft Edgeは別ルートで随時アップデートが行われています。
今月の修正数は極めて大規模であり、CVE(共通脆弱性識別子。脆弱性に対策を講じるための国際的なインデックス番号)番号ベースで合計571件に上ります。なかでも以下の2件の脆弱性については、更新プログラムの公開前からすでに実際の攻撃における悪用(ゼロデイ攻撃)が確認されているため、優先的な対応が必要です。
- Microsoft SharePoint Serverの特権の昇格の脆弱性(CVE-2026-56164)
- Active Directoryフェデレーションサービス(ADFS)の特権の昇格の脆弱性(CVE-2026-56155)
これらの脆弱性を悪用されると、攻撃者によってシステム内での権限を不正に引き上げられ、サーバー内の機密情報の奪取や不正アクセスといった深刻な被害につながるおそれがあります。
独自価値要素:未確認事項の整理
今回のセキュリティパッチの公開に伴い、緊急でパッチを適用すべき2件の特権昇格の脆弱性(CVE-2026-56164、CVE-2026-56155)について、現時点では「どのような経路で、どの国や組織を標的とした攻撃に悪用されたか」という具体的な被害状況や攻撃グループの特定に関する一次情報は公表されていません。また、自動更新が標準で機能しないオンプレミス(自社所有の物理サーバー)で運用している企業環境において、本パッチを適用する際、既存の業務アプリケーションや連携データベース等に互換性の不具合が発生するかどうかといった詳細なリスク情報についても個別検証が必要です。
分析と展望
今月の更新プログラムの規模(571件)は、過去の月例パッチと比較しても極めて多く、管理者の検証負担が大きくなることが予想されます。特にゼロデイ悪用が確認されたSharePointとADFSは、多くの企業がID管理やファイル共有の基盤として利用しているため、対応が遅れると広範囲なランサムウェア攻撃などの足がかりにされかねません。検証環境がある場合は速やかに確認し、ない場合でも自動更新を適用してシステムを速やかに再起動するなどの自衛措置が推奨されます。
引用元:クラウド Watch | 窓の杜
参考ソース
クラウド Watch
Microsoftが7月の月例パッチ公開、悪用確認済みを含む多数の脆弱性を修正
日本マイクロソフト株式会社は15日、7月の月例セキュリティ更新プログラム(修正パッチ)を公開した。マイクロソフトではユーザーに対して、できるだけ早期に修正パッチを適用するよう呼びかけている。
https://cloud.watch.impress.co.jp/docs/news/2125251.html
窓の杜
Microsoft、2026年7月の「Windows Update」 ~脆弱性は過去最多の約3倍で622件、「緊急」だけでも62件/悪用されているものも存在、OSやOffice、SharePoint、Exchange、Copilotなどに影響
米Microsoftは7月14日(現地時間)、すべてのサポート中バージョンのWindowsに対し月例のセキュリティ更新プログラムをリリースした(パッチチューズデー)。現在、「Windows Update」や「Microsoft Update カタログ」などから入手可能。
https://forest.watch.impress.co.jp/docs/news/2125154.html


