Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年10月21日(水)のニュース一覧へ引用元:@IT
AIコーディング鍵の盗難相次ぐ、手元とクラウドの防衛策を整理
Anthropic
Claude Code
セキュリティ
開発者ツール
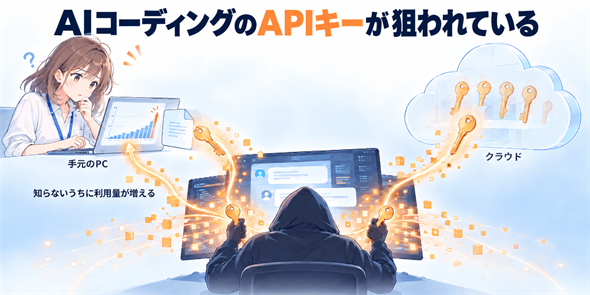
AIコーディングツールの普及に伴い、開発者のPCローカルやクラウド環境に保管されたAPIキーや認証情報を狙うサイバー攻撃が相次いで表面化している。2026年10月中旬、情報窃取マルウェア「Aoki」の機能拡張と、オープンソースツール「OpenCode」の旧システム侵害によるAPIキー流出懸念が同週に相次いで公表された。キーが盗まれた場合、単なるソースコード漏えいにとどまらず、第三者が被害者のアカウントでモデルを呼び出して利用料金を負担させる「LLMjacking(盗んだAPIキーでAIを不正利用し被害者に課金させる攻撃)」などの被害に発展する恐れがあり、ITmediaの技術メディア「@IT」が実態と具体的な防衛策を整理した。
AokiとOpenCodeで露見した手元・クラウド双方のリスク
2026年10月15日、セキュリティ企業Symantec(Broadcom)のThreat Hunter Teamは、インフォスティーラー(情報窃取マルウェア)「Aoki」の最新検体に、AIコーディングツールの認証情報やセッションファイルを収集する機能が加わったと公表した。標的とされたのは以下のファイル群である。
- Claude:
.claude.jsonファイルおよびClaudeデスクトップ版のCookie - OpenAI:ChatGPTのCookie、Codexの
config.tomlファイルや.envファイル - その他ツール:GitHub Copilot、Cursor、Google Gemini、JetBrains AI Assistantなどのセッショントークン
- クラウド環境:AWSの認証情報
さらに10月17日には、ターミナルで動作するオープンソースのAIエージェント「OpenCode」の運営元が、廃止作業中だった旧システムへの不正アクセスを受け、Webコンソール(Console)のワークスペースに登録されていた外部AIサービスのAPIキーが流出した可能性があると公表した。影響はConsole利用者の約1.4%とされ、利用者からはOpenCode専用に設定していたキーに対して身に覚えのない課金が発生したとの報告も相次いでいる。運営元はこの侵害がモデルの出力を無断取得して模倣する「蒸留攻撃(高性能モデルの出力を学習データとして別のモデルを複製する手法)」に関連していると説明している。
手元PCとクラウド保管のリスク構造の差分
今回の2つの事案は、認証情報の保管場所によってリスクの性質が異なることを示している。
| 保管場所 | 主な脅威 | 影響範囲 | 特徴 |
|---|---|---|---|
| 手元PC(ローカル環境) | マルウェア(Aoki等)による設定ファイル収集 | PC内に保存された全ツールの認証情報 | 偽インストーラーや悪質拡張機能が侵入経路となる |
| クラウド(Webコンソール) | サービス側インフラの脆弱性や旧システムの侵害 | 預けた外部APIキー | サービス側で集約管理されているため一括流出のリスクがある |
ローカル環境では、OSのキーチェーンやホームディレクトリ直下の設定ファイル(.claude.jsonや.env)が無防備に置かれていると、PC感染時に一括して持ち去られる危険がある。一方でクラウドコンソールに鍵を預ける設計では、自社のPCが安全であっても委託先サービスの旧環境や管理不備によって鍵が漏えいするリスクを負う。
日本の開発者・企業が講ずべき実務的防衛策
@ITは、APIキーが「開発者の財布に直結する資産」になった現状を踏まえ、以下の実践的な対策を推奨している。
- 支出上限の厳格化と通知設定:OpenAIやAnthropicのダッシュボードで、一定額に達した際に自動停止する「ハードリミット」と警告通知の「ソフトリミット」を設定する。クレジットの自動再チャージを有効にしている場合は上限額を最小限に絞る。
- 「1用途1キー」の原則:ツールごと、あるいは手元作業用とクラウド連携用で個別のAPIキーを発行し、漏えい時の影響範囲を限定して即時失効できるようにする。
- 休眠キーの定期失効と保存場所の棚卸し:過去の検証で発行した未使用キーを放置せず失効させ、
.envやローカル設定ファイルに平文で放置されていないか定期点検する。 - 不審な拡張機能・インストーラーの排除:インフォスティーラーの主因となる非公式ツールやブラウザ拡張機能の導入を厳格に管理する。
未確認事項と今後の展望
現時点で公表された情報には一部未確定な要素が含まれる。Symantecのレポートは検体解析に基づく機能報告であり、Aokiによって実際に何件の認証情報が窃取・悪用されたかの全体統計は示されていない。またOpenCodeの件でも、ユーザーから寄せられた数百ドル規模の課金被害報告と、運営側が主張する「蒸留攻撃」との直接的な関連性や最終的な被害総額は調査途上にある。
AIコーディングエージェントの自律化が進むにつれ、認証情報の取り扱いは利便性と安全性のトレードオフが一層先鋭化している。今後はプロバイダー側によるセッション有効期限の短縮や動的トークン認証の導入、異常検知機能の強化が加速するとみられるが、開発者側も「キーは漏洩し得る」前提に立ち、最小権限と利用枠制限を徹底する運用への転換が不可欠である。
引用元:@IT