Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年9月29日(火)のニュース一覧へ引用元:The GitHub Blog
GitHub、AIでAndroid脆弱性24件を発見
GitHub
セキュリティ
AIエージェント
オープンソース
研究
米GitHubの研究部門「GitHub Security Lab」は、オープンソースのAIセキュリティフレームワーク「GitHub Security Lab Taskflow Agent(セキュリティ研究のプロンプトとワークフローを自動化するオープンソースフレームワーク)」を活用し、Androidアプリから計24件の脆弱性を発見・報告したと公式技術ブログで発表しました。プロンプトを段階的に分割して大規模言語モデル(LLM)を誘導することにより、従来の静的解析では検出が難しかった複雑なロジック脆弱性の特定に成功しています。
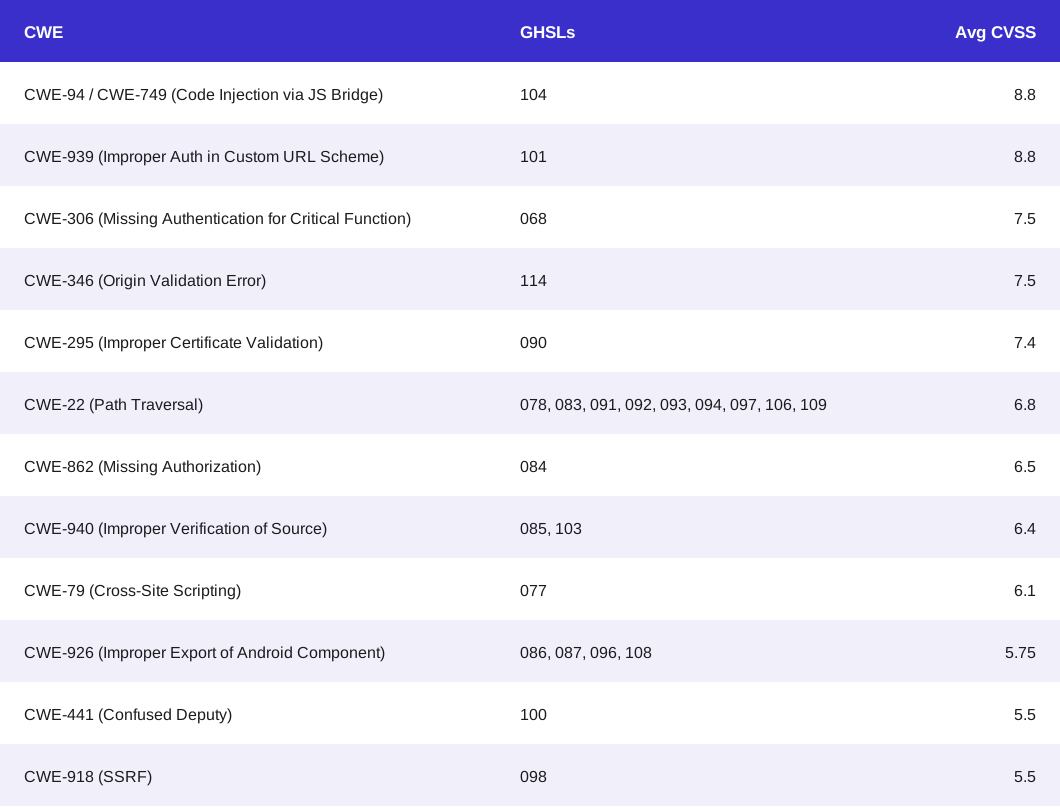
段階的タスクフローによる監査手法と実例
Androidアプリはコンポーネント間通信や権限モデルに特有の攻撃面が存在します。今回の取り組みでは、以下の2つのカスタムタスクフローを組み合わせてモデルを制御しました。
- エントリポイント収集(
gather_mobile_entry_point_info.yaml): 攻撃者が制御可能なデータが流入する箇所を特定し、モバイル固有の入力とそれ以外に分離。Webサーバ等のコードが混在するリポジトリでも正確な攻撃対象領域を認識させます。 - 脆弱性分類の徹底(
classify_application_local.yaml): 代理人攻撃(Confused Deputy)や安全でないブロードキャストなど、必須で確認すべき脆弱性クラスを指定してLLMに精査させます。
開示された24件の脆弱性のうち、ブログでは以下の2つの高影響な実例が紹介されています。
- OsmAnd(1,000万ダウンロード超のナビアプリ): 外部に公開された
MapActivityのIntent Extra経由で設定インポートを悪用し、地図タイルの取得先URLを攻撃者サーバへ差し替えることで、ユーザの移動経路や位置座標を無断で漏洩させる問題。 - Wikipedia Androidアプリ: ディープリンク(
wikipedia://)処理のホスト名判定におけるロジックの不備により、悪意ある外部ページをアプリ内WebViewで読み込ませ、全Wikimediaプロジェクトで共通利用される長期間有効なセッショントークンを窃取できる問題。
LLM監査の強みと過大評価・誤検知のリスク
GitHub Security Labは、LLMを用いたセキュリティ調査の有効性を認める一方で、実運用上の限界と注意点についても言及しています。
| 観点 | LLMの特性・強み | 実運用上の課題・リスク |
|---|---|---|
| API仕様の理解 | 言語ごとの危険な関数の差異を深く理解 | なし(高精度なPoCを自動生成可能) |
| ロジックの解析 | 複数コンポーネント間の意図しない連携を検出 | 複雑な状態遷移で過度に軽微なバグを拾う傾向 |
| 深刻度(Severity)の判定 | 潜在的なリスクを幅広く洗い出し | 緩和要因(内部ストレージ優先等)を考慮できず過大評価 |
| 実行コスト | Codespaceから自動スクリプトで実行可能 | Copilotライセンス必須、多数のツール呼び出しでトークン大量消費 |
特にOS側の緩和要因を見落として「実際には攻撃が成立しないコード」を脆弱性と判断する誤検知(False Positive)が発生するため、発見された問題には専門知識を持つセキュリティ研究者によるレビューとPoC検証が不可欠と結論づけています。
分析とオープンソースエコシステムへの影響
編集部注: 今回の事例は、AIエージェントがパターンマッチング主体の静的スキャナを超え、設計や実装上のロジック不備を洗い出す強力な補助ツールになることを実証しています。一方で、モデル単体では深刻度の正確な評価が難しく、低リスクなバグの報告が開発者の負担を増大させるリスクも浮き彫りになりました。オープンソースの保守現場においては、AIによる自動探索と人間による実証実験を適切に組み合わせた監査パイプラインの構築が現実的なアプローチになるとみられます。
引用元:The GitHub Blog
