Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年7月15日(水)のニュース一覧へ引用元:The GitHub Blog
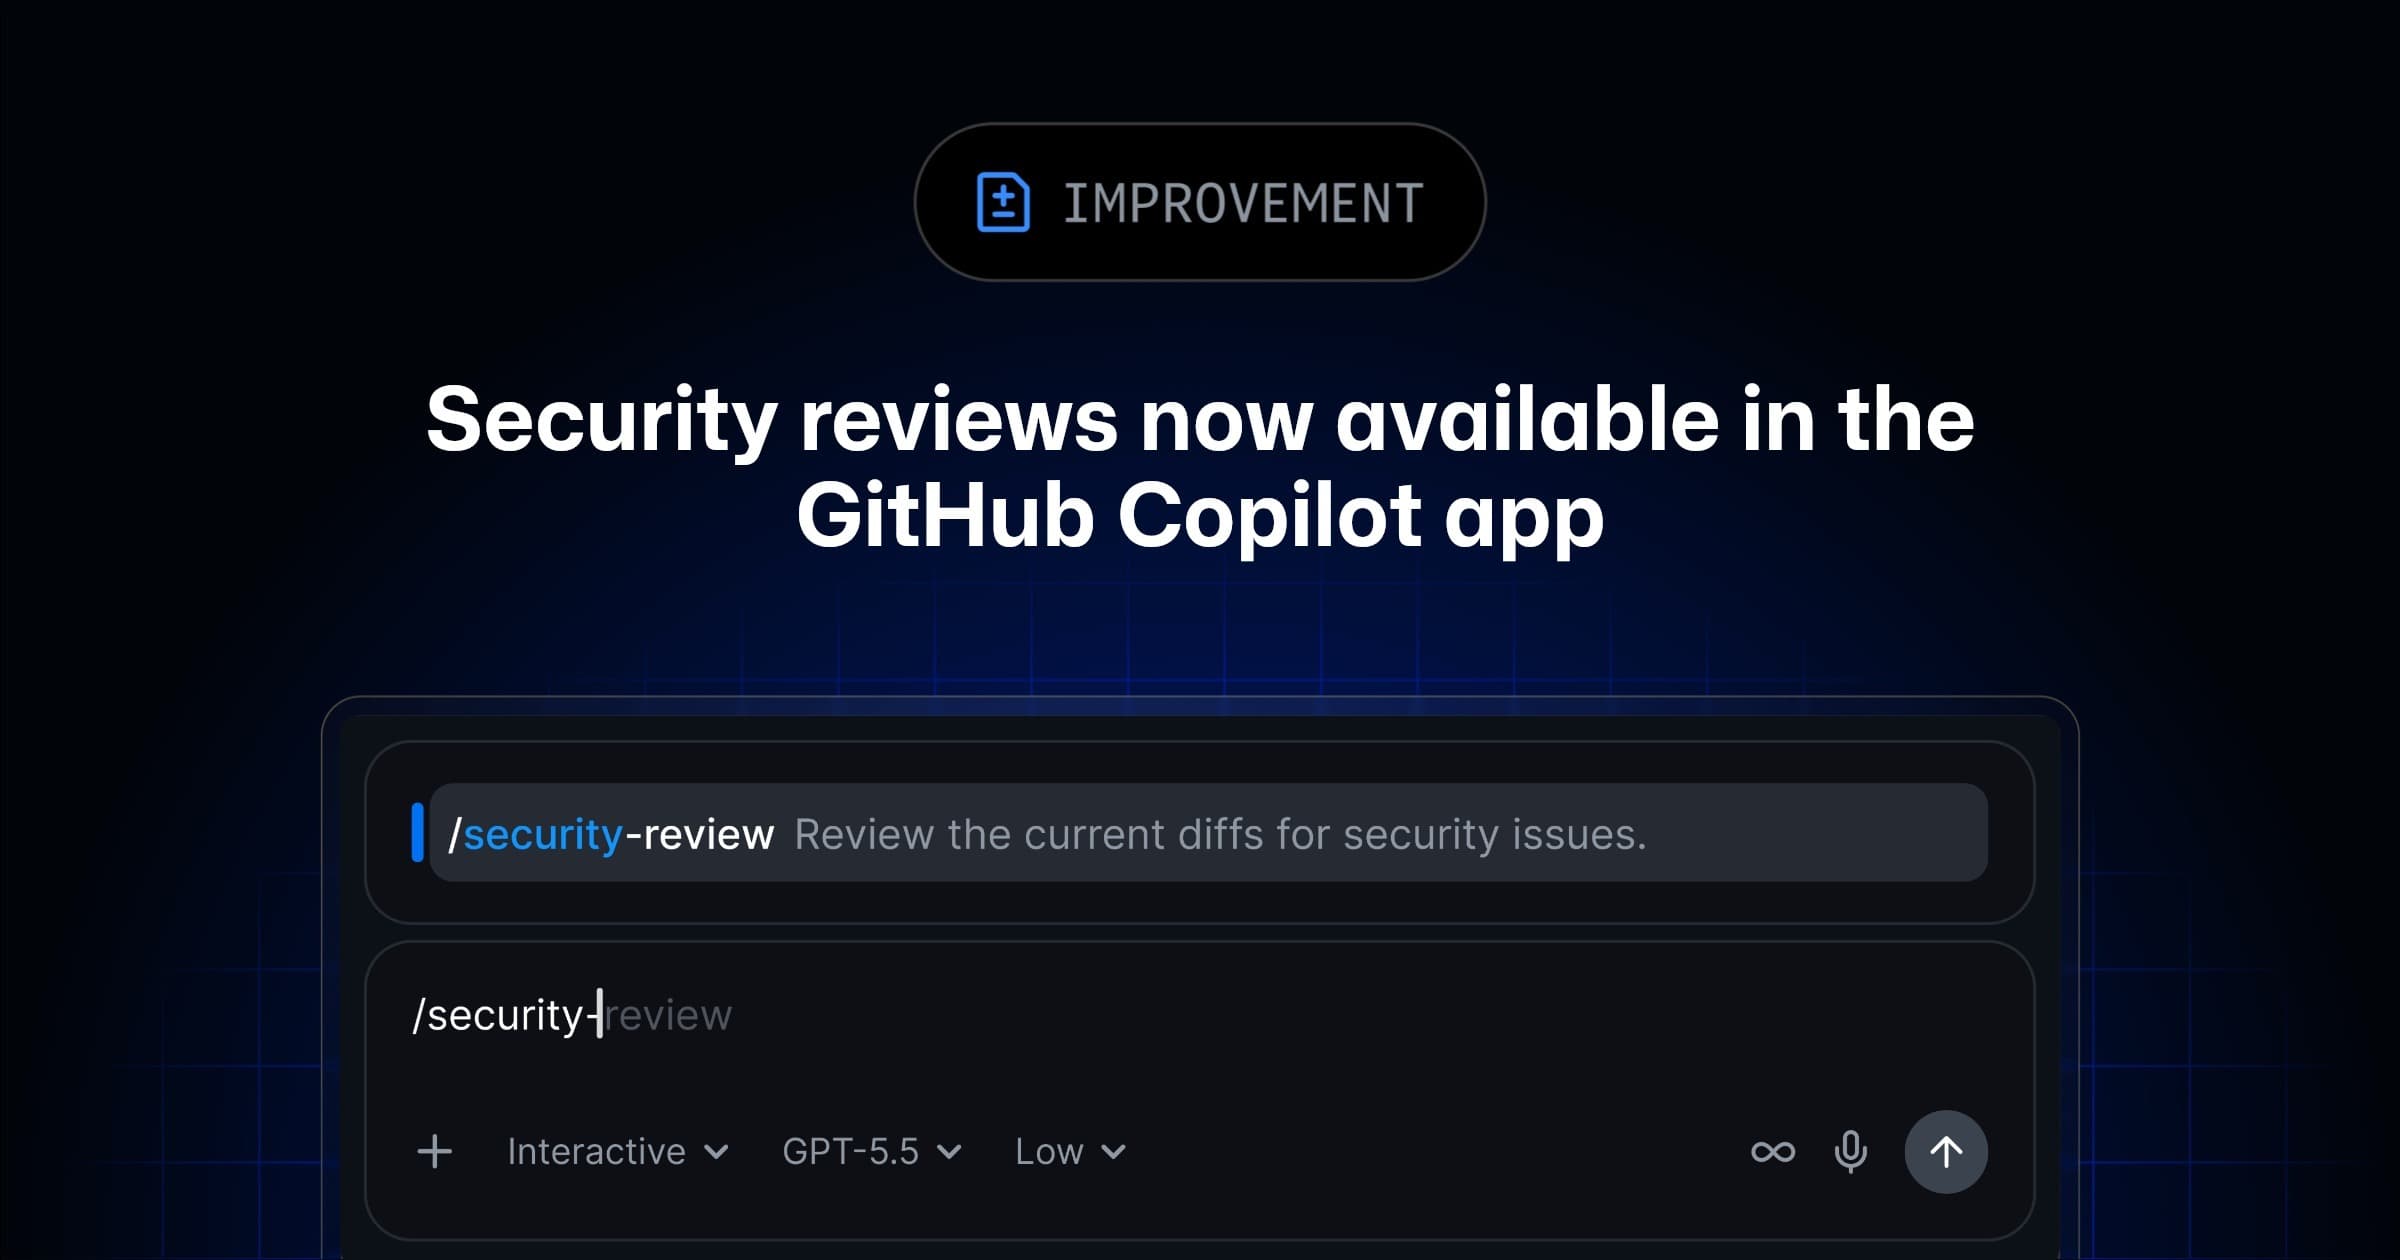
Copilotアプリに/security-review登場
GitHub
GitHub Copilot
セキュリティ
コーディング支援
開発者ツール
GitHubは、GitHub Copilot(GitHubが提供するAIペアプログラミングアシスタント)アプリに、作業中のコード変更に対してセキュリティレビューを実行できるスラッシュコマンド(チャットインターフェースで「/」に続けて入力する操作コマンド)/security-reviewを追加し、パブリックプレビュー(正式リリース前に広く一般ユーザーが試用できる段階)として公開した。開発者はコーディング環境を離れることなく、手元の変更に潜む脆弱性を即座に検出・修正できるようになる。
/security-reviewが検出する脆弱性と出力内容
公式ブログによると、/security-reviewは現在の作業中コード変更を分析し、以下の結果を返す。
- 重大度(severity)と確信度(confidence)でスコア付けされたセキュリティ上の検出結果
- Copilot上でそのまま適用・再検証できる修正提案
- 優先度に基づいて絞り込まれた表示により、コードがリポジトリに到達する前に重要な問題へ集中できる構成
検出対象の脆弱性クラスとしては、インジェクション(外部からの悪意あるデータを正規の命令として実行させる攻撃手法)、クロスサイトスクリプティング(XSS)(Webサイトに悪意あるスクリプトを埋め込み、閲覧者のブラウザ上で実行させる攻撃)、安全でないデータ処理、パストラバーサル、脆弱な暗号化が挙げられている。
既存セキュリティ機能との位置づけ
GitHubは/security-reviewについて、GitHub code scanning、Dependabot、シークレットスキャンを「補完する」ものと位置づけている。既存のこれらの機能がリポジトリにプッシュ済みのコードや依存関係を対象とするのに対し、/security-reviewはプッシュ前のローカル変更を対象とする点が差分となる。
パブリックプレビュー期間中は、Copilot Free・Pro・Business・Enterpriseの全プランで利用可能と記載されている。もともとCopilot CLIで提供されていたAI駆動の脆弱性スキャンと同等の機能を、Copilotアプリのチャットウィンドウに持ち込んだ形となる。
開発プロセスへの影響と残る不確定要素
コードがリポジトリに到達する前段階でセキュリティチェックを挟めるようになったことで、いわゆる「シフトレフト」――開発工程のより上流で品質を確保するアプローチ――が一層具体化する。既存のcode scanningがCI/CDパイプライン上で動作するのに対し、/security-reviewは開発者の手元で即時実行できるため、修正のフィードバックループが大幅に短縮される可能性がある。
一方で、パブリックプレビュー段階であるため、検出精度や偽陽性の水準、正式リリース後の料金体系については公式ブログでは言及されていない。プレビュー期間中の利用者フィードバックが、今後の機能改善や提供条件を左右する重要な要素となるだろう。なお、Copilotは独自AI「Polaris」への基盤刷新を経て、直近では.NET移行やキャンバスUI追加など機能拡充が続いている。今回のセキュリティレビュー機能は、工程分割による安全制御突破のような課題が報告されるなかで、開発者側の防御手段を厚くする一手といえる。