Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年7月4日(土)のニュース一覧へ
Perplexity偽装の悪質Chrome拡張機能に警告
Perplexity
Microsoft
セキュリティ
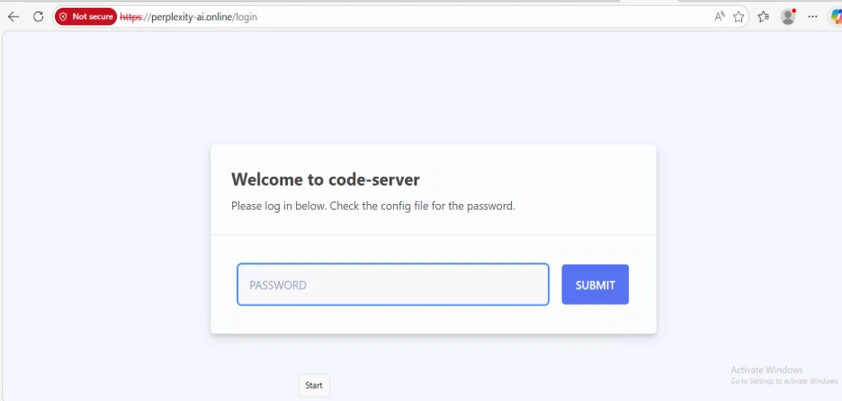
米マイクロソフトの脅威分析部門(Microsoft Threat Intelligence)は、人気のAI検索サービス「Perplexity AI」を偽装した、Chromium(クロミウム)系Webブラウザ(Google ChromeやMicrosoft Edgeなど)用の悪質な拡張機能「Search for perplexity ai」を発見したと発表した。この拡張機能は、ユーザーの検索トラフィックの横取りとデータ収集を目的としていた。マイクロソフトからの報告を受け、GoogleはすでにChromeウェブストア等から該当の拡張機能を削除している。
1. タイポスクワッティングと巧妙な検索の横取り手法
この悪質な拡張機能は、公式のドメイン(perplexity.ai)に極めて酷似した「perplexity-ai.online」というアドレス(タイポスクワッティング:打ち間違いを狙った偽ドメイン)を使用し、公式サービスであるかのように偽装していた。
ユーザーがブラウザのアドレスバーに検索キーワードを入力する際、一文字入力するごとにその入力中のテキストや検索候補用データを中継サーバーに送信する「キー監視」に近い動作を行っていた。その後、GoogleやBing、Perplexityなどの正規エンジンに接続をリダイレクト(転送)することで、ユーザー側には正常な検索結果を表示し、盗聴に気付きにくくさせていた。
2. Manifest Version 3(MV3)悪用の手口
本拡張機能は、Chromiumブラウザの最新仕様である「Manifest Version 3(MV3)」に準拠しつつ、通信制御を行う「DNR(declarativeNetRequest)」ルールを悪用して通信を操作していた。これにより、ブラウザのセキュリティ制限を回避しながら、サーバー側に意図的なログ記録(検索情報の窃取)を実行する仕組みを構築していた。
生成AI(自らテキスト等を作成するAI技術)関連ツールの普及に伴い、その高い人気と知名度を「釣り餌(ソーシャルエンジニアリング)」として悪用したサイバー攻撃が急増している。マイクロソフトは、信頼できない拡張機能の導入制限や、インストール時の過剰な権限要求(通信制御の権限など)への警戒を呼びかけている。
引用元:itmedia.co.jp