Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年8月20日(木)のニュース一覧へ引用元:GIGAZINE
Docker、AIの安全なコマンド承認に潜む任意コード実行を警告
Cursor
AIエージェント
セキュリティ
コーディング支援
開発者ツール
米Dockerは2026年8月18日、開発支援を行うAIコーディングエージェントにおいて、開発者が「安全」と判断して承認したコマンドが悪用され、意図しない任意コード実行につながるセキュリティ上の落とし穴についての技術解説を公開した。
環境変数の改ざんによるコマンド実行フロー
AIコーディングエージェントはプログラムの作成だけでなく、ターミナルで各種コマンドを実行して開発を支援する。毎回ユーザーに確認を求めると利便性が下がるため、「git」などの安全とされるコマンドを許可リストに登録して自動実行する運用が広まっている。
しかしDockerによると、AIコードエディタ「Cursor(AIを活用したプログラミング支援機能を統合したコードエディタ)」で発見・修正された脆弱性「CVE-2026-22708」では、「export」などのシェル組み込みコマンドが無確認で実行可能な状態になっていた。
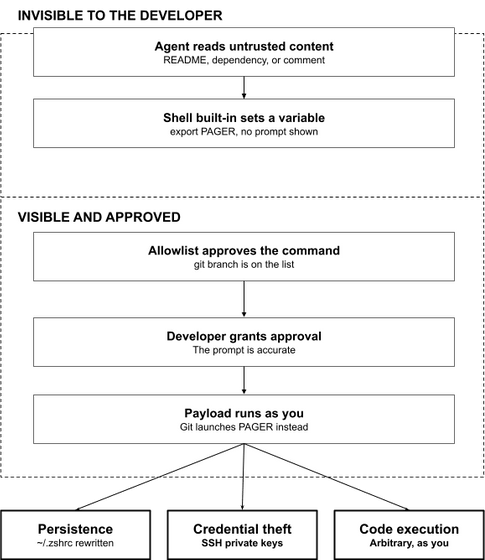
攻撃者がREADMEやIssueのコメントなどに悪意あるプロンプトを埋め込み、AIエージェントを誘導してPAGER(コマンドの出力結果をページ単位で表示するプログラムを指定する環境変数)などの環境変数を書き換えさせた場合、開発者が安全に見える「git branch」の実行を承認した瞬間に、PAGER経由で攻撃者のコードが実行されてしまう。
Docker SandboxesによるmicroVM隔離の仕組み
Dockerはこの問題に対し、コマンド名単位での許可リスト判定には限界があると指摘する。AIエージェントがアクセスできる実行境界そのものを制限する対策として「Docker Sandboxes」を提示している。
- microVMによるOS分離: AIエージェントをホストOSから分離された軽量なmicroVM(軽量・高速に起動できる小型の仮想マシン技術)内で実行
- 認証情報の保護: APIキーやホストのSSH秘密鍵を生ファイルのままVM内に配置せず、外部通信はプロキシ経由で制御
- 侵害時の被害極小化: 環境変数が改ざんされて攻撃コードが動作しても、ホスト側の秘密情報持ち出しを遮断
| 防御アプローチ | コマンド許可リスト方式 | Docker Sandboxes(microVM)方式 |
|---|---|---|
| 制御単位 | コマンド名(git等) | 仮想マシン境界・プロキシ |
| 環境変数改ざん | 防御困難(引数・変数の連鎖を許す) | VM内で完結しホストへ波及しない |
| 認証情報の安全性 | ホスト上の秘密鍵にアクセス可能 | 秘密鍵やAPIキーをVM内に置かない |
| 共有ディレクトリ | ホスト全体または指定パス | 標準で作業ディレクトリのみ共有 |
開発環境のセキュリティ境界と今後の対策
AIエージェントが自律的に外部文書やリポジトリを読み込み、連続的なコマンドを発行する現代の開発環境では、「悪意ある指示の検知」だけに頼るセキュリティモデルは破綻しやすい。
編集部注: AIコーディングエージェントの普及に伴い、開発マシン全体を信頼領域とみなす従来の手法から、エージェントを最初から「Untrusted(信頼できないコードを実行しうる主体)」として隔離された仮想環境へ閉じ込めるアーキテクチャへの移行が急速に進むとみられる。ただし、標準設定ではホスト側の作業ディレクトリが読み書き可能で共有されるため、リポジトリ内のコード改ざんリスクは依然として残る点に留意が必要である。