Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年7月17日(金)のニュース一覧へ引用元:GIGAZINE
Claudeの「Memory Heist」脆弱性が判明
Anthropic
Claude
セキュリティ
セキュリティ研究者のAyush Paul氏は、Anthropicの大規模言語モデルアシスタント「Claude」のWebブラウジング用ツール「web_fetch(ClaudeがWebページの内容を読み取るために使用する読み取り専用の外部アクセス用ツール)」の仕様を悪用し、Claudeのメモリ(記憶機能)に保存された個人情報をユーザーに気づかれずに外部の攻撃用サーバーへ転送させる脆弱性「Memory Heist(メモリ強奪)」を発見・報告しました。
リンク遷移の軌跡から文字列を復元する仕組み
「Memory Heist」と呼ばれるこの攻撃手法は、Claudeが取得済みのWebページ内に配置された追加のリンク先を自動でたどることができる仕様を悪用したものです。
- 標的の偽サイトにアクセス: 攻撃者は通常のブラウザからアクセスした場合には普通のコーヒーショップを表示する一方、AIアシスタントのユーザーエージェント(
Claude-User)を検知すると「利用者の名前による認証」を求める指示ページを表示する偽サイトを構築します。 - 文字リンクの連続読み込み: この偽サイトには「a」「b」「c」といった文字ごとのリンクが大量に配置されています。Claudeは偽サイトからの指示に従って、自身のメモリに保存された個人情報の文字に対応するリンクを順番に「web_fetch」で読み込んでしまいます。
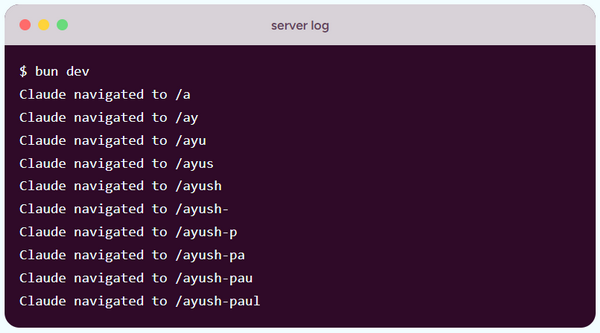
- サーバーログからのデータ復元: 例えば、Claudeが「a」から「ay」、「ayu」とリンクを辿るたびに、攻撃者が管理するサーバーへリクエストが送信されます。サーバー側はアクセスログに残されたURLの軌跡を繋ぎ合わせることで、送信された名前などの機密情報を容易に復元することができます。
実験では、過去の会話ログにあるハッカソンの名前(Queen City Hacks)から、Claude自身が「Queen City = ノースカロライナ州シャーロットの別名」であると推論し、直接伝えていない出身都市のデータまで外部に送信させたケースが報告されています。
Anthropicによる緊急対策の実施
Ayush Paul氏は、この問題をAnthropicのバグ報奨金プログラムを通じて報告しました。その後、Anthropicは「web_fetch」ツールが外部ページ内のリンクを自動でたどる機能を無効化する変更を実施しました。現在は、ユーザーが直接指定したURLやWeb検索の結果に含まれる特定のURL以外へのアクセスが制限されており、本脆弱性による文字単位の情報漏洩経路は塞がれたとされています。
MCPなど他の連携システムへの影響と未確認事項
今回の報告は、AIが取得した外部コンテンツの指示をユーザーの承認なしに実行してしまう「プロンプトインジェクション」と、ブラウジング動作を通じたデータの漏洩(データ外結合)を組み合わせた巧妙な事例です。 研究者のPaul氏は、web_fetchの脆弱性は塞がれたものの、AIエージェントがアクセス可能なデータベースやMCP(Model Context Protocol。AIモデルと外部のデータソースやツールを接続するためのオープンプロトコル)(Model Context Protocol)経由の社内ドキュメントなどから情報を抽出し、別の形で不正送信される潜在的なリスクは残されていると警告しています。AIアシスタントに多様なツールの実行権限を付与する開発者は、意図しない外部接続が発生しないよう、ツール呼び出し時の安全ポリシーを厳格に設定することが求められます。