Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年7月15日(水)のニュース一覧へ
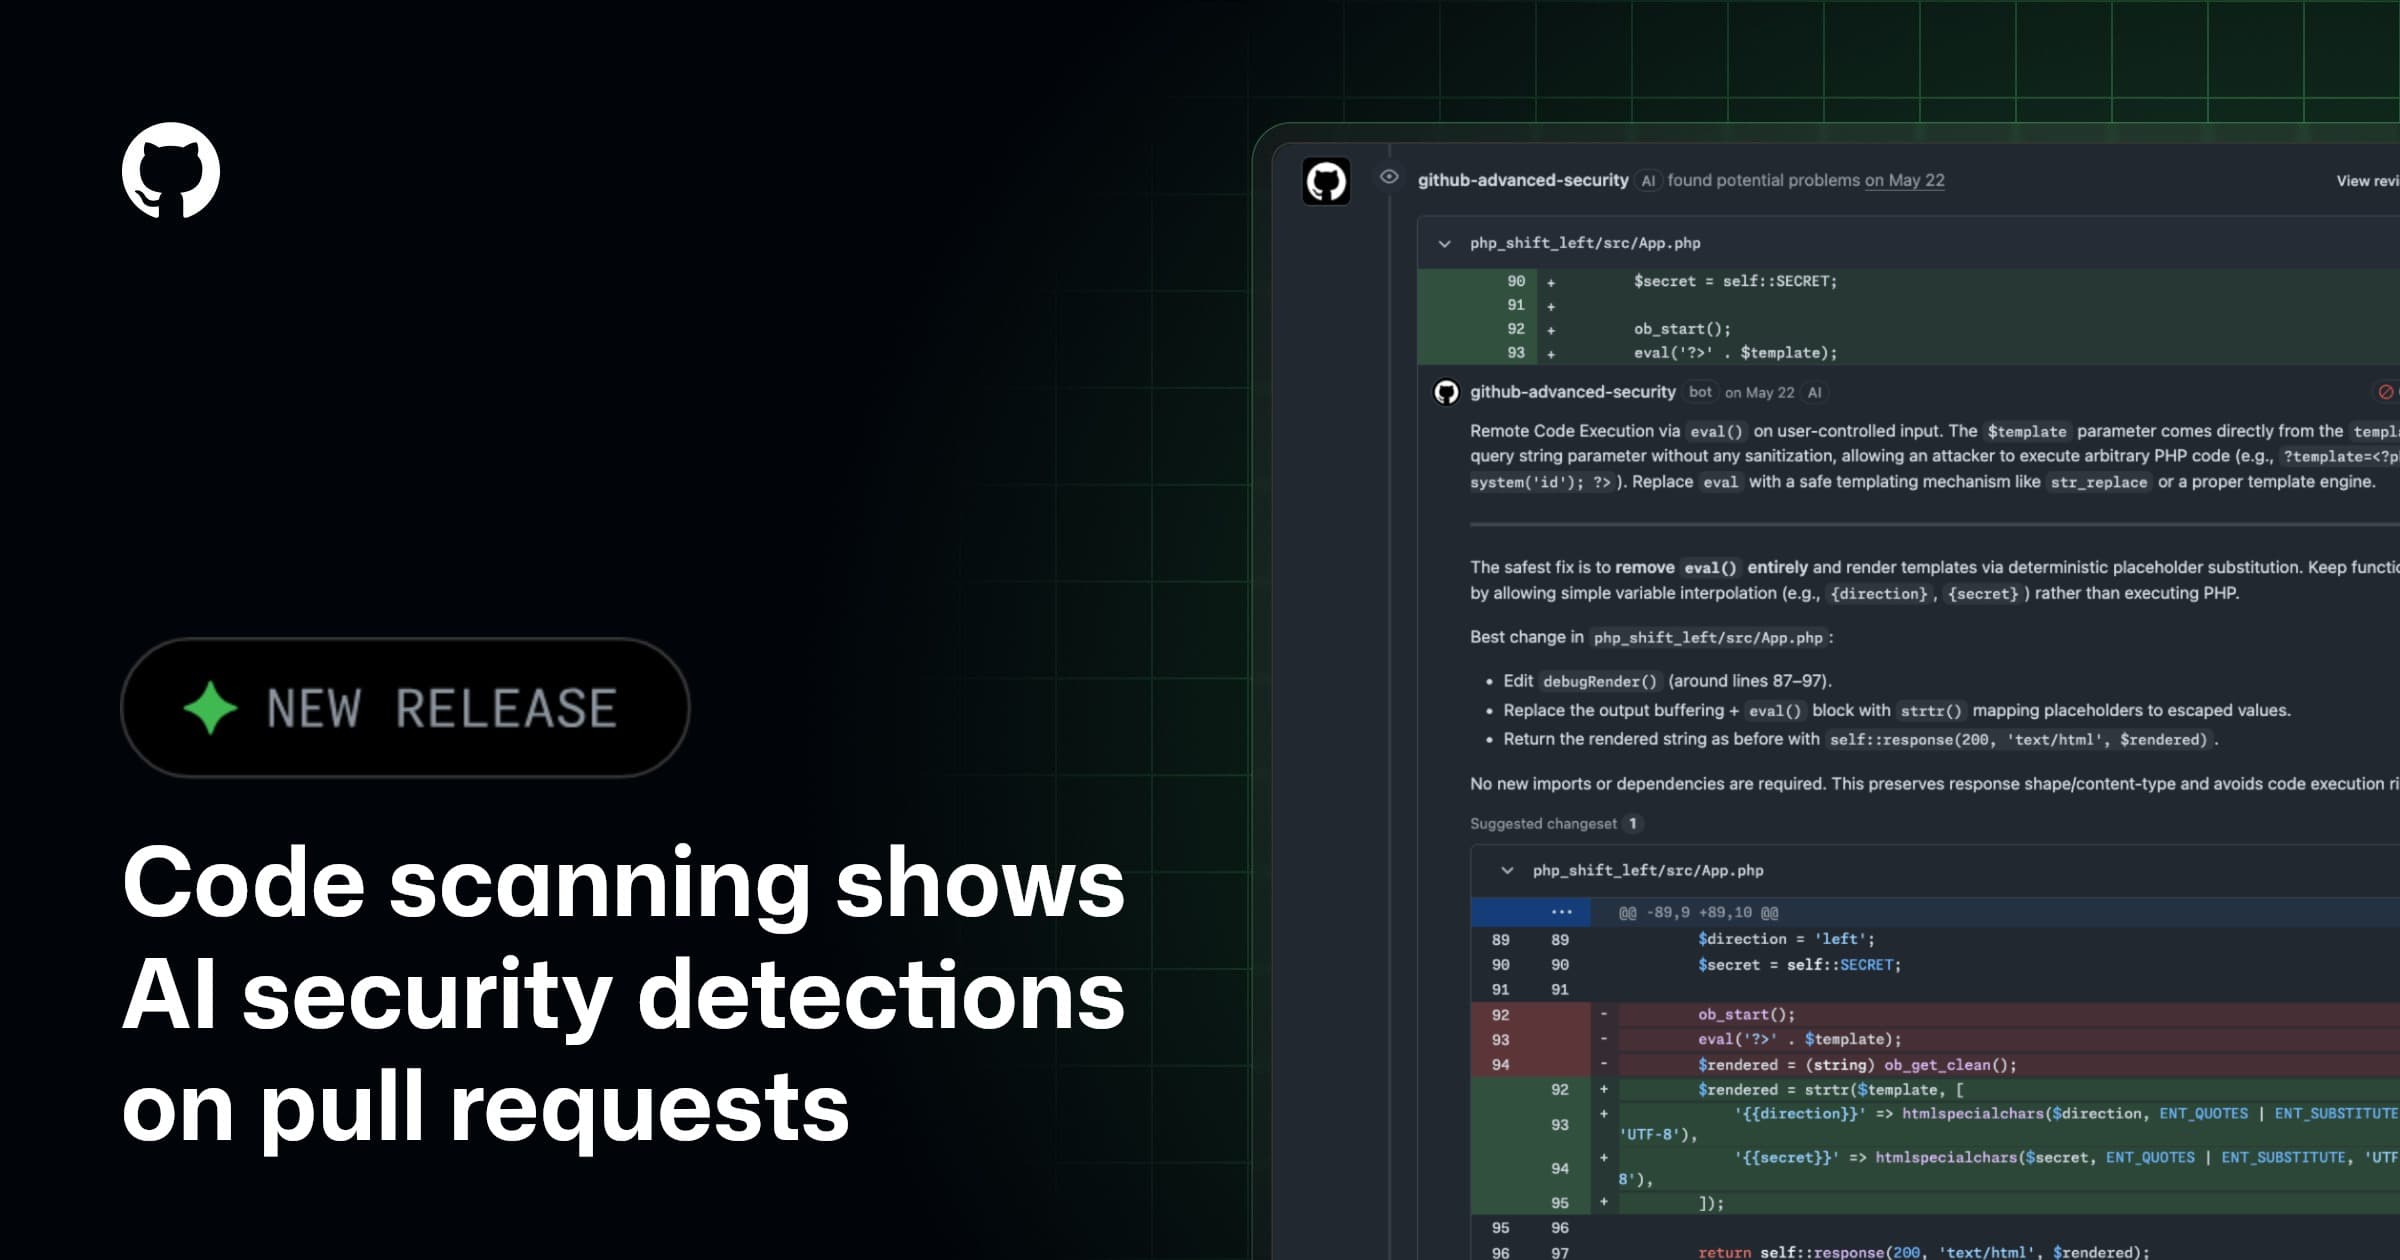
GitHub、PR上でAIによるセキュリティ脆弱性検出を開始
GitHub
GitHub Copilot
セキュリティ
PR上で動作するAI脆弱性検出の提供開始
GitHubは、コードスキャン(Code Scanning)においてAIを用いたセキュリティ脆弱性の自動検出機能のパブリックプレビューを開始しました。これにより、開発者はプルリクエスト(PR)を開く、または更新した際に、AIが検出したセキュリティ問題の指摘をPRの画面上で直接確認できるようになります。
CodeQLの限界を補う広範な言語カバー
サポート言語の拡大とNative PR連携
従来のコードスキャンでは、静的解析ツールであるCodeQL(GitHubの標準静的解析エンジン)が対応するプログラミング言語に限定されていました。今回のAI搭載エンジンの導入により、CodeQLがネイティブにサポートしていない言語やフレームワークの脆弱性も検出可能となり、コードベース全体のブラインドスポット(監視の死角)を大幅に削減します。 検出されたセキュリティ上の指摘事項は、PRに「AI」のラベル付きで非同期的に順次表示されます。これらの指摘は情報提供(informational)を目的としており、指摘が存在すること自体でPRのマージがブロックされることはありません。
導入手順とプレビュー利用の要件
本機能を利用するには、エンタープライズ管理者によるポリシーでの許可と、組織(Organization)単位での有効化が必要です。その上で、対象リポジトリでCodeQLのデフォルト設定(default setup)がオンになっている必要があります。AIエンジンの動作自体はCodeQLそのものではありませんが、連携のためにCodeQLの仕組みが前提となっています。
未確認事項と利用上の制約
AIクレジットの消費とCopilotライセンス
パブリックプレビュー期間中、この機能を利用するにはGitHub Copilotのライセンスが必要であり、組織のAIクレジットを消費します。具体的にどのようなコードスキャンがどれほどのAIクレジットを消費するのか、また正式リリース後の料金体系や、プレビュー終了後のクレジット制限ルールについては現時点で未確定であり、導入を検討する企業にとっては今後のアナウンスが待たれる状況です。
セキュリティのシフトレフトを促すAIの役割
セキュリティ検証を開発プロセスのより初期段階に組み込む「シフトレフト」の概念は、手作業での検証負担から普及に課題がありました。今回のGitHubによるPRへの直接統合は、開発者の通常のワークフローを妨げることなくAIによるチェックを可能にし、脆弱性の早期発見をより現実的なものにするとみられます。