Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年6月12日(金)のニュース一覧へ
引用元:github.blog
Copilot CLIに脆弱性スキャン用コマンド追加
GitHub
GitHub Copilot
セキュリティ
開発者ツール
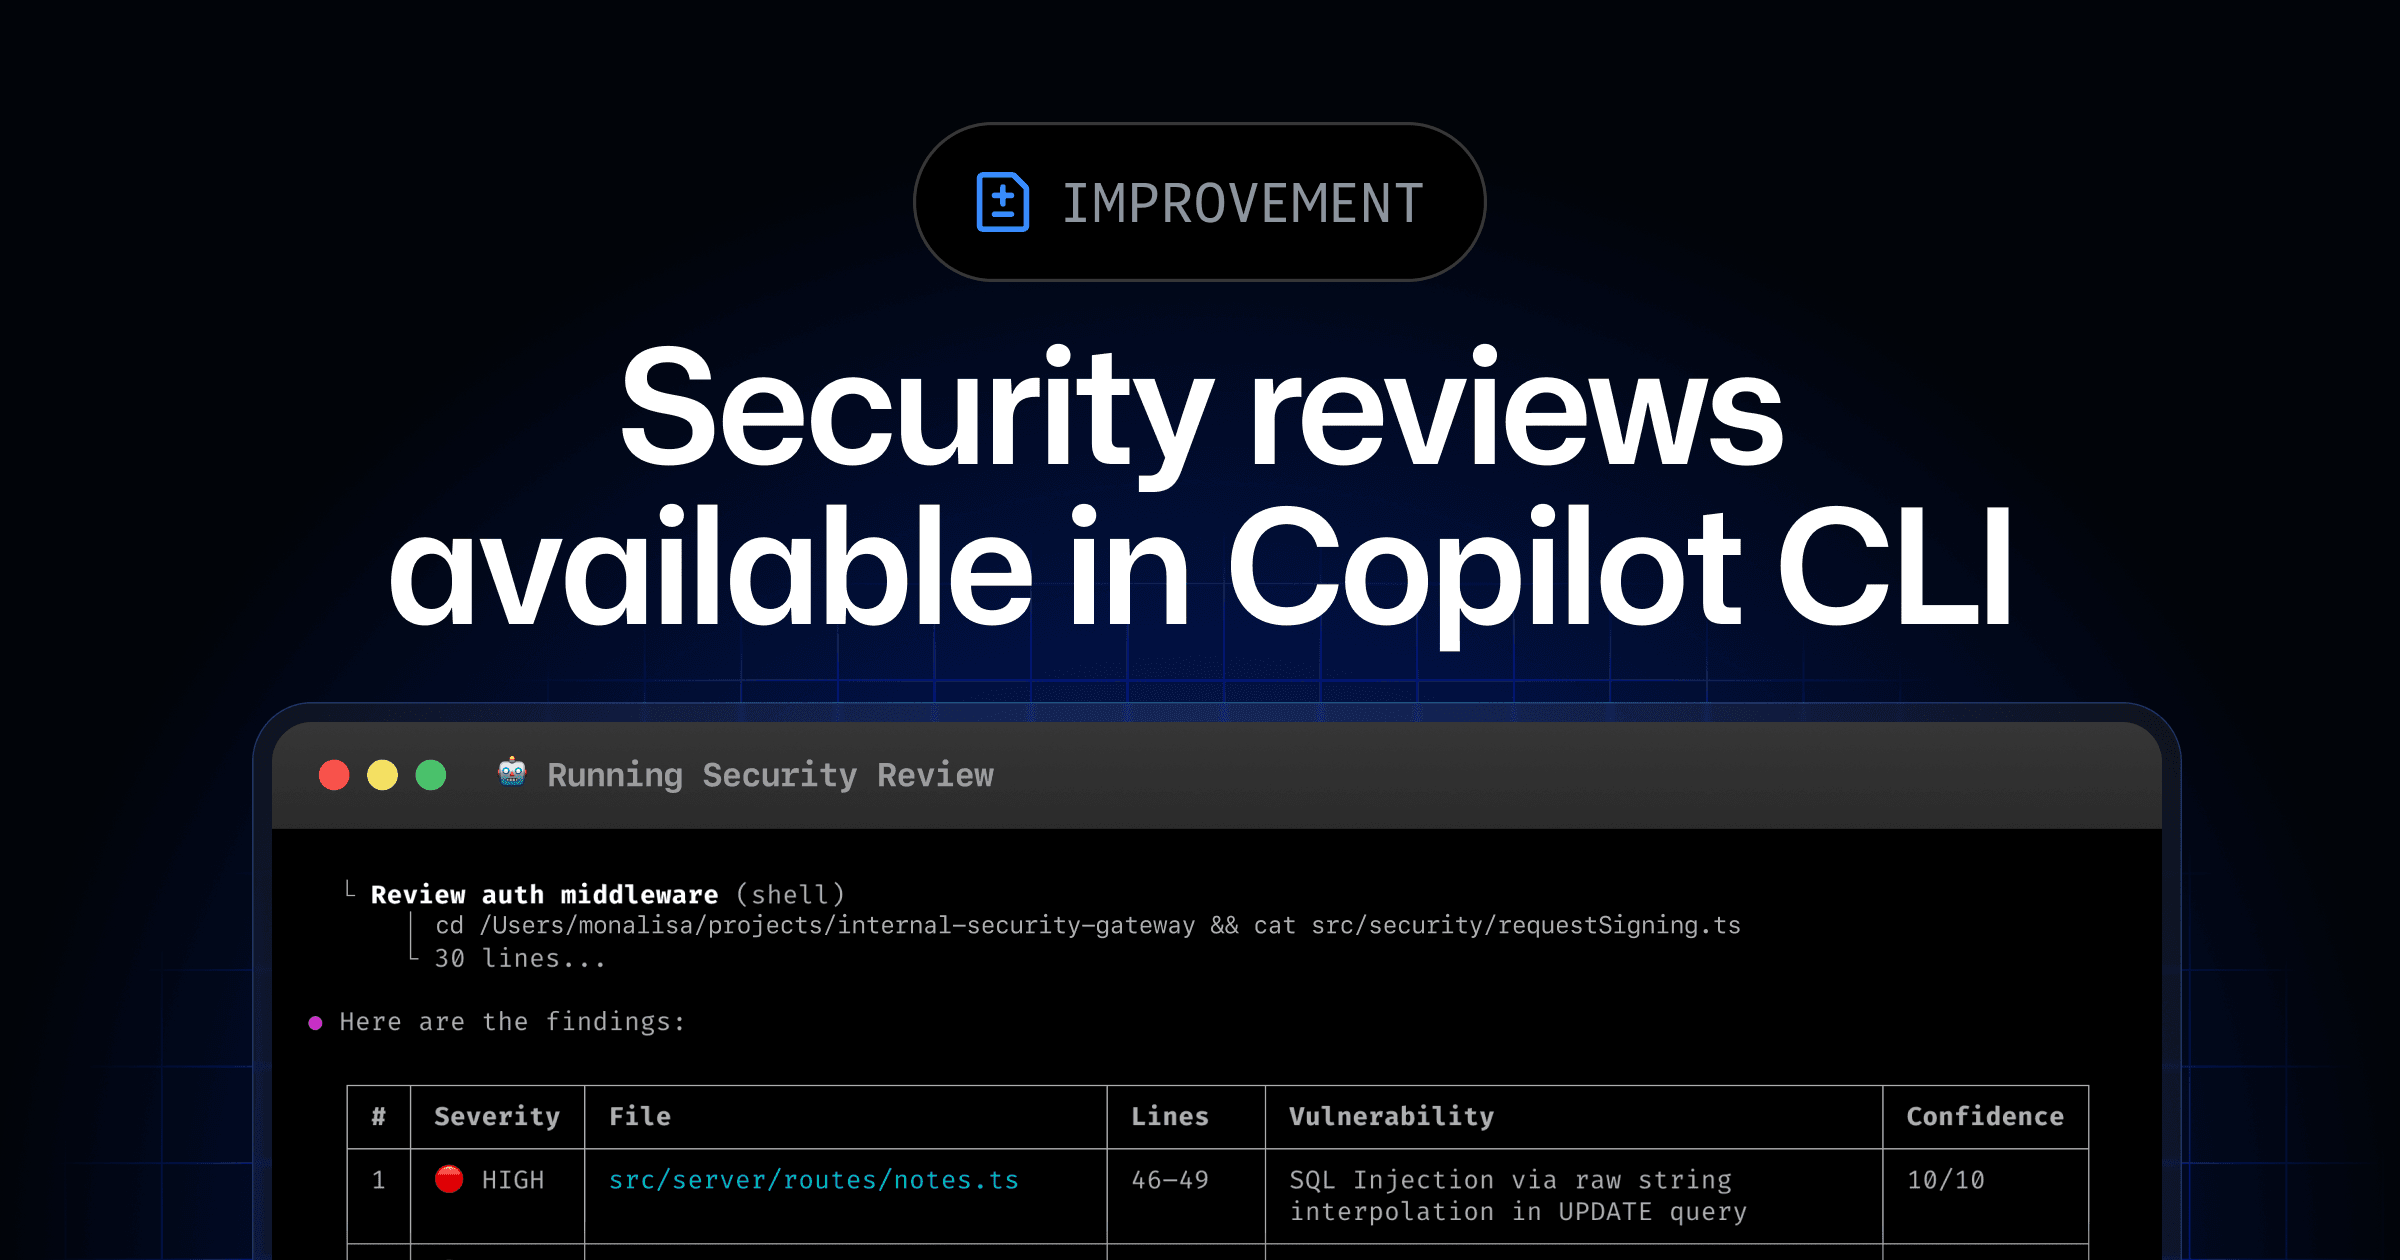
GitHubは、同社が提供するコマンドライン(ターミナル画面で文字を入力して操作する環境)向けのAIアシスタント「GitHub Copilot CLI」において、コード変更を直接検証できる新しいスラッシュコマンド「/security-review」の提供を開始しました。本機能はパブリックプレビュー(一般公開の試用版)の実験的機能として公開されており、開発者は本番環境へコードを反映する前に、ターミナル上で高速かつAI主導のセキュリティレビューを受けられます。
1. コマンドライン完結型の軽量なスキャン機能
新コマンド「/security-review」を実行すると、ローカル環境におけるコード変更が分析され、深刻度や信頼度でスコア付けされたセキュリティ検出結果が提示されます。また、ターミナルから離れることなく適用できる具体的な修正の提案も受け取れます。
本機能が検出対象とする脆弱性には、注入欠陥(プログラムに不正なデータを流し込む脆弱性)やクロスサイトスクリプティング(悪意あるスクリプトをWebサイト等に混入させる脆弱性)、安全できないデータ処理、パス移動(システム内の不正なファイル参照を行う脆弱性)、および脆弱な暗号化技術といった、一般的で影響度の高いカテゴリが含まれます。
2. 既存のセキュリティ機能との補完関係
この機能は、GitHub Copilotが独自に駆動するスキャン方式を採用しており、既存のGitHubコードスキャン、Dependabot(依存パッケージの脆弱性を自動検出する機能)、GitHubシークレットスキャン(パスワードなどの機密情報の漏洩を防ぐ機能)などには依存しません。開発者がコードをコミット(変更履歴を記録)する前に、手軽にその場でオンデマンド実行できる軽量なツールとして、これまでのセキュリティ関連サービスを補完する位置づけとなっています。
開発のより早い段階でセキュリティ問題を検知し対処することは、本番環境での深刻なリスクを未然に防ぐ上で極めて重要です。本コマンドは現在、実験的な機能として提供されているため、利用にあたってはCopilot CLI側で実験モードを有効にする必要があります。ターミナルでの日常的な開発フローにセキュリティチェックがシームレスに組み込まれることで、開発者の負担を最小限に抑えながら安全なシステム構築が促進されると期待されます(編集部注:既存のセキュリティツールと使い分けることで、より堅牢な多重の防御体制が構築できると考えられます)。