Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年10月16日(金)のニュース一覧へ引用元:The GitHub Blog
GitHub、自律修復「Agentic autofix」一般提供開始
GitHub
GitHub Copilot
AIエージェント
セキュリティ
開発者ツール
コーディング支援
米GitHubは2026年10月15日、コードスキャンによって検出されたセキュリティ脆弱性をAIが自律的に修正する機能「Agentic autofix(AIがリポジトリ全体を探索・検証して脆弱性を修正する自律エージェント機能)」の一般提供(GA)を開始しました。人間の開発者と同様にコードベース全体を探索し、修正案の作成から静的解析エンジン「CodeQL(GitHubのオープンソース意味解析・脆弱性検出エンジン)」による検証、ドラフトプルリクエスト(PR)の自動生成までを一貫して実行します。
人間の開発者のように自律探索・検証を行う仕組み
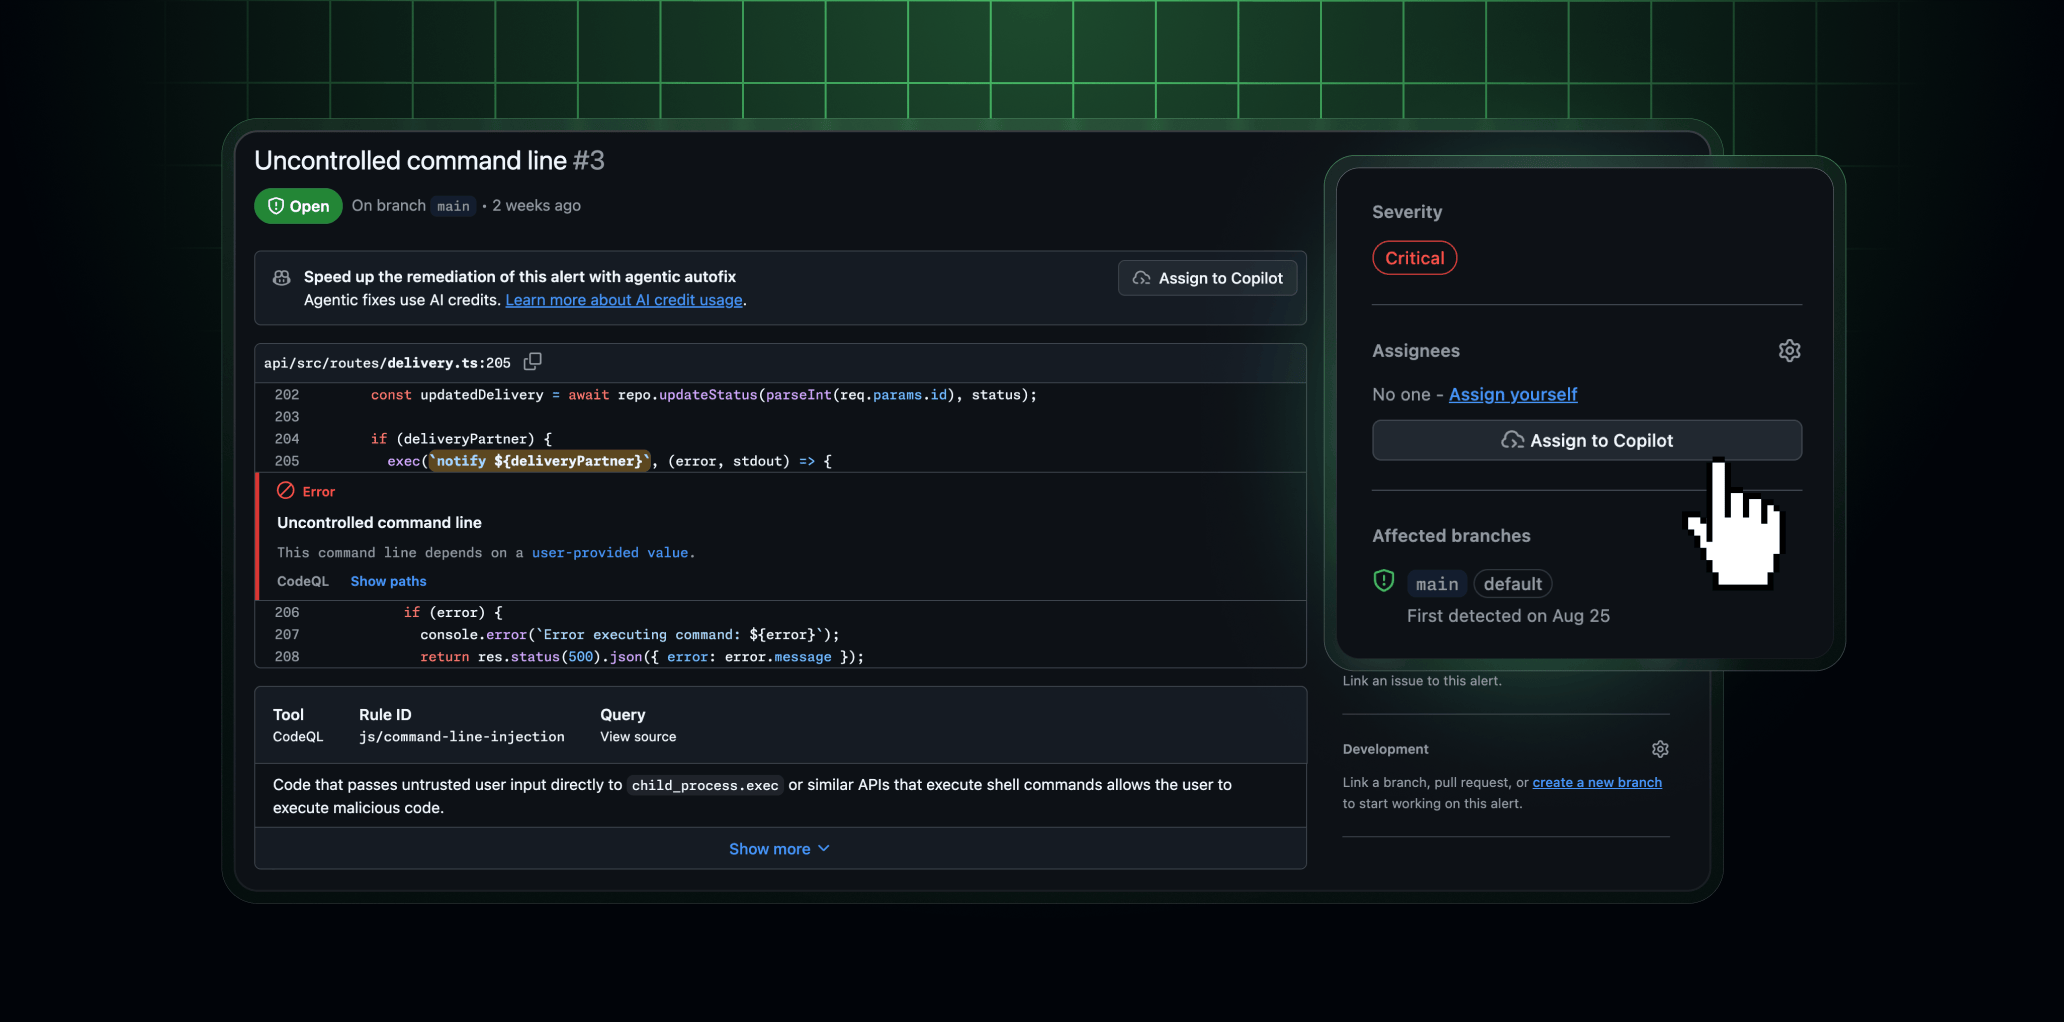
Agentic autofixは、コードスキャンアラートの担当者としてGitHub Copilotを割り当てる(Assign to Copilot)ことで動作します。有効化された環境では、従来のアラート画面にあった単発の修正案生成(Generate Fix)ボタンが「Assign to Copilot」ボタンへ置き換わります。
実行時の自律修復フローは以下の通りです。
- コードベース探索: アラート対象のファイルだけでなく、依存関係や呼び出し元を含むリポジトリ全体の関連ファイルを探索。
- 修正案の生成: 影響範囲を考慮した具体的なコード修正パッチを作成。
- CodeQLによる自動検証: 修正後にCodeQLを自動再実行し、該当アラートが確実に解消されたか検証。
- 試行錯誤とPR作成: 検証に失敗した場合は別アプローチを試行(iterate)し、検証完了後に修正要約・解消理由・検証結果を記載したドラフトPRを起票。
作成されたPRに対しては、コメントやリポジトリの「Agents」タブを通じた対話によって、Copilotへ追加の修正指示を出すことも可能です。また、単一アラートの修正だけでなく、アラート一覧やセキュリティキャンペーンから最大25件のアラートを選択して1つのPRで一括修正する機能や、REST API(担当者に copilot-swe-agent[bot] を指定)を通じた自動割り当てにも対応しています。
従来の修正生成機能との比較と導入要件
従来の単純なインライン提案機能と、自律型エージェントであるAgentic autofixの違いは以下の通りです。
| 項目 | 従来の修正生成(Generate Fix) | Agentic autofix(今回GA) |
|---|---|---|
| 探索範囲 | アラート発生箇所の単一ファイル周辺のみ | リポジトリ全体の関連ファイルを横断探索 |
| 品質検証 | 検証なし(提案のみ) | CodeQLを自動再実行してアラート解消を確認 |
| 成果物 | アラート画面上でのコード差分表示 | 検証ログ付きのドラフトPRを自動作成 |
| 一括処理 | 1件ずつの手動実行のみ | 最大25件のアラートを1つのPRで一括修復 |
| API自動化 | 非対応 | REST API(SWEエージェントbot割り当て)対応 |
本機能はGitHub Enterprise Cloud(データレジデンシー環境を含む)のGitHub Code SecurityまたはGitHub Advanced Security(GHAS)利用顧客を対象としています。エンタープライズ管理者がポリシー設定で「Agentic autofix」を有効化し、Copilotの支払い方法が登録されているリポジトリで利用できます。
利用にあたっては、Code Security予算のAIクレジット(Code Security AI Credits)およびGitHub Actionsの実行分数を消費します。また、対応対象はデフォルトブランチ上のアラートに限定されており、作業ブランチやPR上だけで検出されたアラートへの割り当てには非対応である点に留意が必要です。
自律型ソフトウェア開発エージェントへの分析と展望
脆弱性修復において最も工数を要するのは、「修正コードを書くこと」そのものよりも、依存関係の把握や「修正によって別の不具合やアラートが生じないかの再検証」です。Agentic autofixがCodeQLという信頼性の高い検証機構と自律ループを組み合わせたことは、AIエージェントが実環境で実用的な成果物を自律生成するための堅実なアプローチを示しています。開発者がゼロから修正を書く負担から解放され、エージェントが作成したPRのレビューと承認に専念できる体制が整うことで、企業のセキュリティ負債解消が大幅に加速すると期待されます。
引用元:The GitHub Blog