Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年10月16日(金)のニュース一覧へ引用元:The GitHub Blog
GitHub、PR向け脆弱性検出「AI Scan」一般提供開始
GitHub
GitHub Copilot
セキュリティ
開発者ツール
コーディング支援
米GitHubは2026年10月15日、プルリクエスト(PR)に含まれるコードのセキュリティ脆弱性を人工知能で自動検出する新機能「AI Scan for pull requests」の一般提供(GA)を開始したと発表しました。静的解析エンジン「CodeQL(GitHubのオープンソース意味解析・脆弱性検出エンジン)」を補完し、CodeQLが現在対応していない言語やフレームワークを対象に自動検査と修正案の提示を行います。
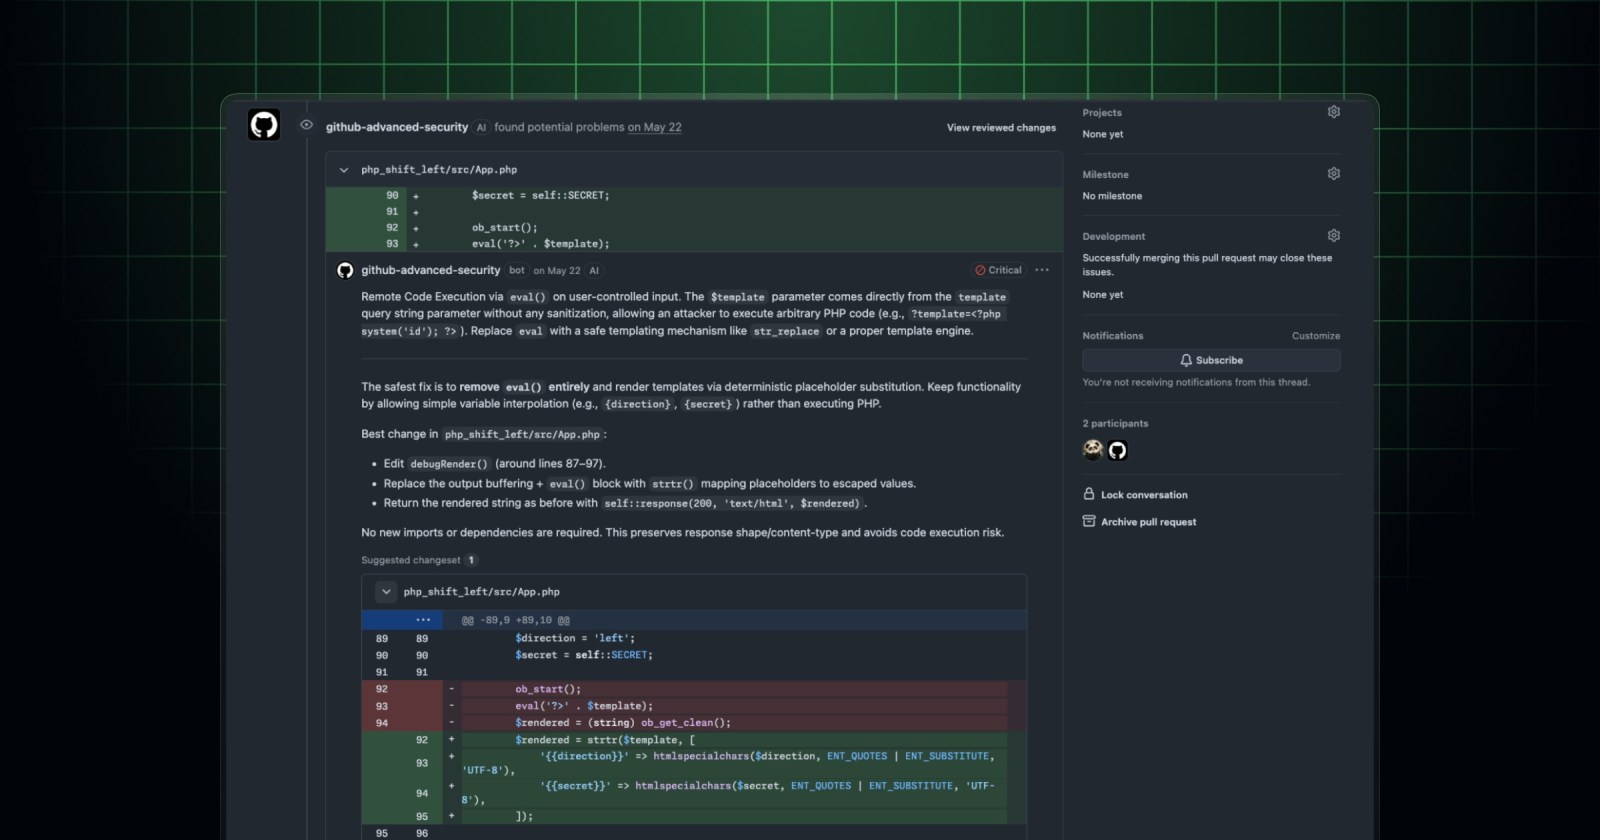
CodeQLの未対応領域をカバーする自動スキャンの仕組み
AI Scanは、リポジトリでコードスキャンとAI Scan設定が有効化されている場合、プルリクエストの作成や更新時に自動でトリガーされます。検出対象には、PHP、Shell/Bash、Terraform構成ファイル(HCL)、Dockerfiles、Java用JSP、C#用Blazorなどが含まれます。
検出結果は、プルリクエストの「Conversation」タブおよび「Files changed」タブにCodeQLの結果と並んで表示されます。CodeQLのアラートと区別できるように「AI」アイコンが付与され、セキュリティリスクの詳細な解説と自動修正案(autofix)が提示されます。
なお、本機能の検出結果は「助言(advisory)」の位置付けとなっており、チェックの失敗扱いにはならず、ルールセット要件によるマージブロックを行うことはできません。また、外部フォークからのプルリクエストやDependabotが自動生成したプルリクエストでは実行されない仕様です。
CodeQLとAI Scanの比較と利用条件の整理
静的解析のCodeQLと、今回GAとなったAI Scanの主な違いおよび提供条件は以下の通りです。
| 項目 | CodeQL(既存の静的解析) | AI Scan(今回GAのAI機能) |
|---|---|---|
| 解析手法 | 決定論的な静的意味解析・データフロー追跡 | 機械学習モデルによるパターン・意味論解析 |
| 主な対象言語 | C/C++、C#、Go、Java/Kotlin、JavaScript/TypeScript、Python、Ruby、Swift | PHP、Shell/Bash、Terraform、Dockerfiles、JSP、Blazor等 |
| 判定の影響 | ステータスチェックを失敗させ、マージをブロック可能 | 助言(advisory)扱い。マージのブロックは不可 |
| 対象リポジトリ | 公開リポジトリ無料、非公開はGHAS契約 | 公開リポジトリ無料、非公開はGitHub Code SecurityまたはGHAS契約 |
| ライセンス要件 | GitHub Copilot不要 | GitHub Copilotライセンス不要(Code Security AI Creditsを消費) |
非公開・社内リポジトリで利用する場合、企業管理者はEnterpriseの課金管理画面から「Code Security AI Credits」のSKU別予算を設定してコスト管理を行えます。GitHub Copilotの個別ユーザー契約を全開発者に付与していなくても利用できる点が実務上の大きな利点です。
DevSecOpsと開発現場への分析と展望
インフラ構成(Terraform、Dockerfile)やスクリプト(Shell)は、設定不備によるセキュリティインシデントの温床になりやすい一方、従来の静的解析ツールの設定やルール整備には高い専門知識が必要でした。AI ScanがPR段階でこれらを自動スキャンし、具体的な修正コードまで提示することで、セキュリティチームのリソースが不足しがちな企業でもシフトレフト(開発初期段階でのセキュリティ担保)を大幅に加速できるとみられます。マージブロックを伴わない助言形式にとどめている点も、開発パイプラインの摩擦を最小限に抑えつつ実効性を高める現実的な設計といえます。
引用元:The GitHub Blog


