Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年10月14日(水)のニュース一覧へ引用元:The GitHub Blog
GitHub、セキュリティ概要にAI Scan指標を追加
GitHub
セキュリティ
開発者ツール
エンタープライズ
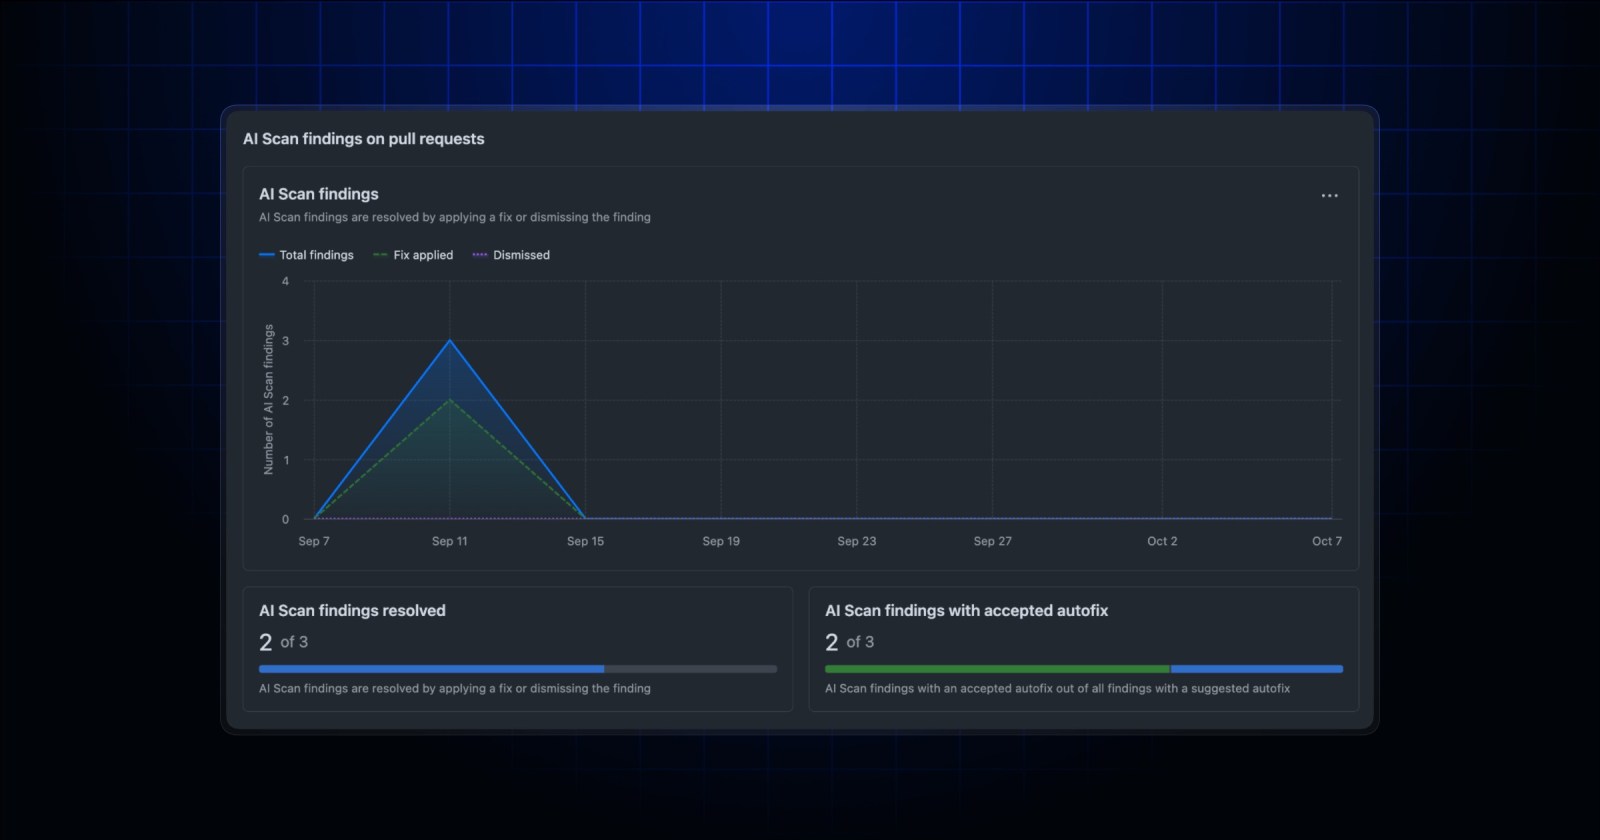
米GitHub(世界最大のソフトウェア開発プラットフォームを運営する米企業)は2026年10月13日(現地時間)、組織全体のセキュリティ統制画面「Security Overview(セキュリティ概要)」において、プルリクエスト向け「AI Scan(GitHubのCode Scanning機能に統合されたAI駆動の脆弱性自動検知・修正機構)」の導入効果を可視化する新メトリクス機能のパブリックプレビューを開始しました。セキュリティ管理者は、個別のプルリクエストを逐一調査することなく、AIによる脆弱性検出数や修正率、自動修正(Autofix)の採択状況を一元的に把握できます。
可視化される主な指標と画面構成の刷新
今回のアップデートにより、セキュリティ概要には以下の指標が新たに追加されました。
- 検出数と解決数: AI Scanによって生成された脆弱性検出件数(findings generated)および解決された件数(resolved)
- 修正率(Remediation rate): 検出された問題が開発者によって修正された割合
- リポジトリ別統計: どのリポジトリで脆弱性が多く検出されているかの内訳
- 時系列トレンド: 選択したレポート期間における検出・修正件数の推移
- Autofix適用頻度: AIが提示した自動修正提案が実際に開発者によってマージ・適用された割合
あわせて画面設計も見直され、従来の「CodeQL pull requests」ページが「Code scanning on pull requests」へと改称されました。タブは「CodeQL」と「AI Scan」に明確に分離され、AI Scanタブでは検出総数に加えてAutofix提案が付与された件数・付与されなかった件数の比率を即座に確認できます。
提供対象と未サポート環境
本機能はパブリックプレビューとして、以下の条件を満たすユーザーに提供されます。
| 項目 | 詳細・提供条件 |
|---|---|
| 対象プラットフォーム | github.com(GitHub Enterprise Cloudを含む) |
| 必要ライセンス | GitHub Code Security または GitHub Advanced Security |
| 未サポート環境 | GitHub Enterprise Server(GHES、オンプレミス版) |
オンプレミス環境(GHES)で運用している企業向けには今回のリリースでは提供されず、クラウド環境先行の展開となっています。
日本のセキュリティ管理者への影響
日本のエンタープライズにおいても、AI開発支援ツールの導入が進む一方で、「AIが生成したコードのセキュリティ品質はどう担保されているか」「自動修正機能にどの程度の費用対効果があるか」を経営層や監査部門へ説明することが求められています。
今回のメトリクス追加により、開発者がAIの修正提案をどれだけ受け入れているか(Autofix適用率)や、修正までの期間などの客観データをダッシュボードから直接抽出可能になります。これにより、セキュリティポリシーのチューニングや教育が必要なリポジトリ・チームの特定が容易になります。
分析と今後の展望
静的解析ツール(SAST)の課題は、大量のアラートが出ても「修正されずに放置される」点にありました。AI ScanとAutofixの組み合わせは、検知から修正までのリードタイムを劇的に短縮する可能性を秘めていますが、その成否は組織全体の受容度にかかっています。GitHubがセキュリティ概要にAI Scan専用ダッシュボードを整備したことは、セキュリティ運用の力点が「検知すること」から「修正された事実を定量測定しガバナンスを効かせること」へシフトしているトレンドを象徴しています。
引用元:The GitHub Blog