Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年10月14日(水)のニュース一覧へ引用元:Anthropic 
Anthropic、AI蒸留攻撃のデータ流出を9割削減
Anthropic
Claude
AI安全性
セキュリティ
研究
米Anthropic(安全性重視のフロンティアAI研究・開発を行う米スタートアップ)は2026年10月12日(現地時間)、同社のAIモデル「Claude(Anthropicが開発する高性能対話型AIモデル群)」の推論過程や能力を他社が不正に抽出・複製する「蒸留攻撃(高性能AIに大量の質問を投げ、その出力や推論過程を教師データとして自社モデルを訓練・模倣する攻撃)」に対し、新たな多層防御システムを構築したと発表しました。一連の対策により、攻撃組織によって収集されるデータ量を約90〜99%削減することに成功しました。
蒸留攻撃の脅威と「思考プロセス抽出」の手口
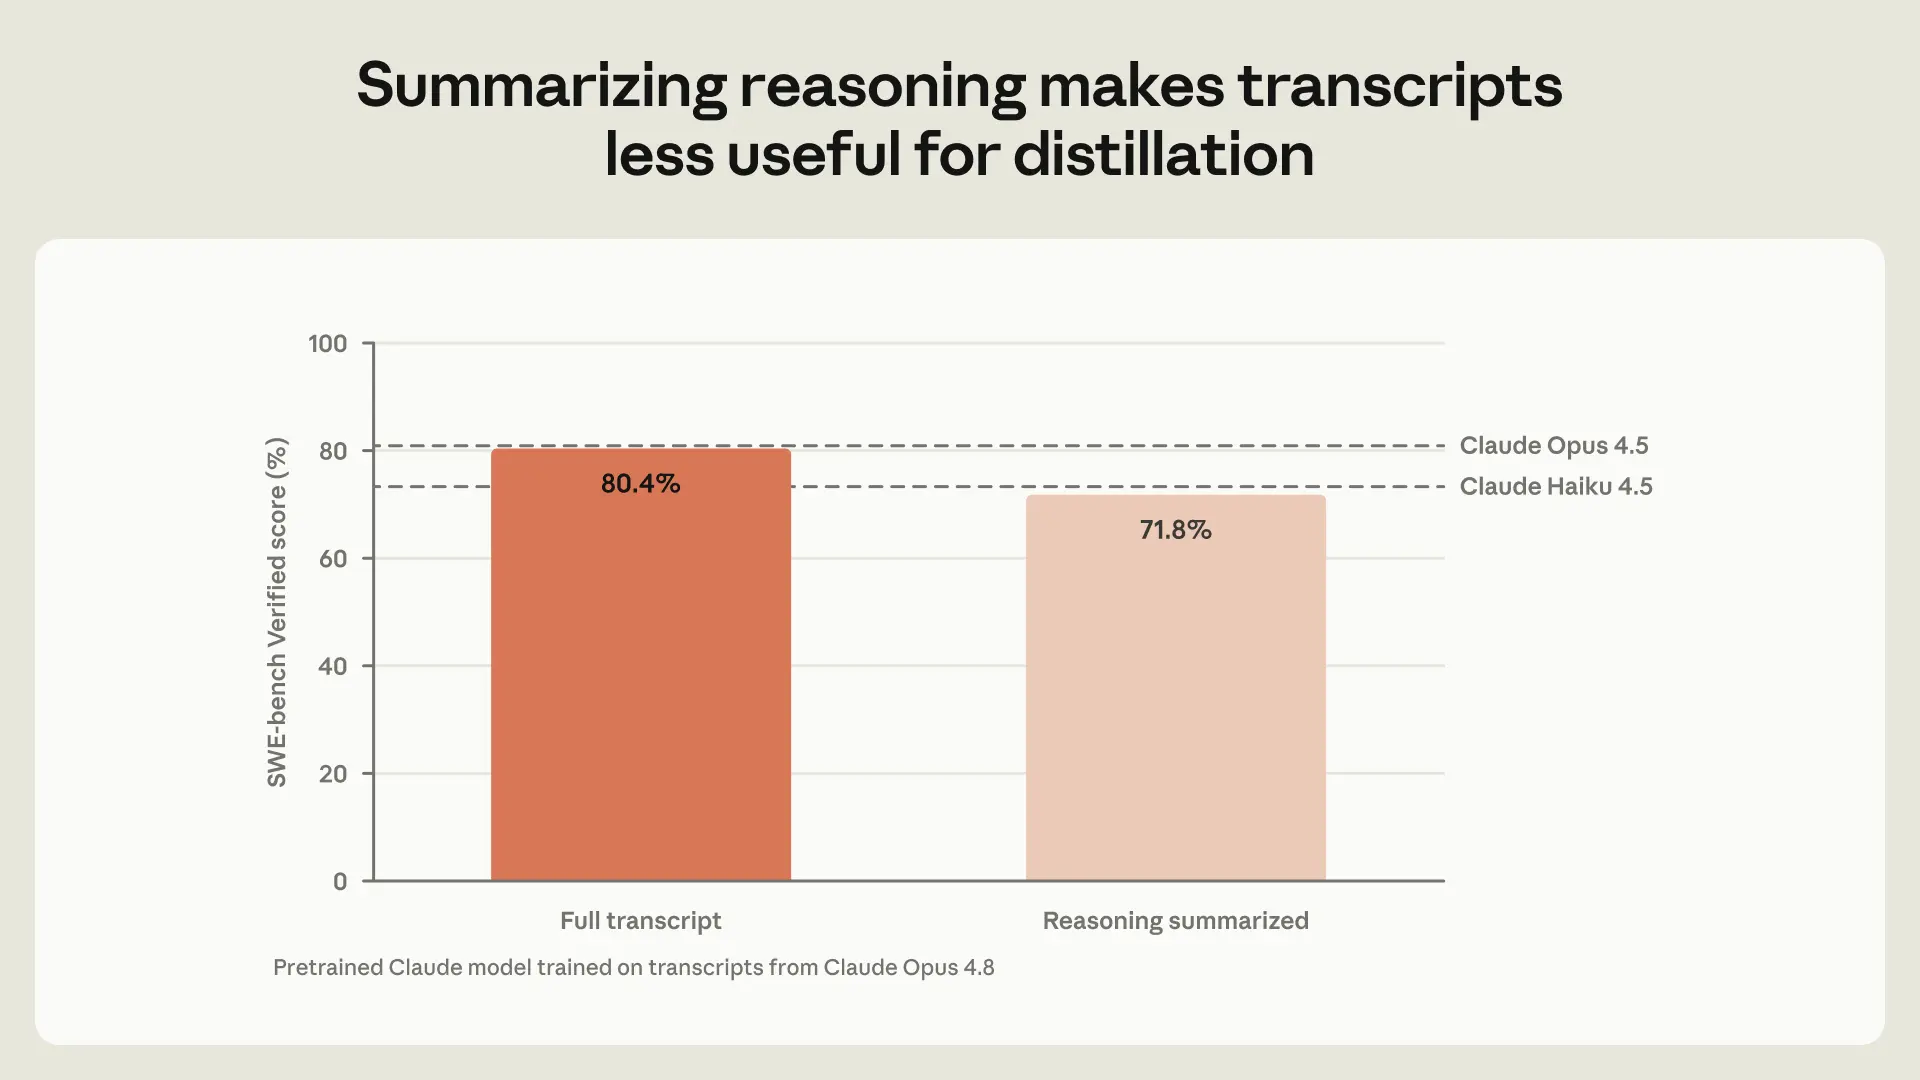
不正な蒸留(Illicit distillation)は、膨大な開発費用と時間をかけずに最先端AIの能力を安価に模倣する手段として、一部の海外研究機関や企業によって組織的に行われています。特に攻撃者にとって最も価値が高いのが、Claudeが最終回答を出力する前に書き出す「推論ログ(思考過程、Reasoning transcripts)」です。これを入手して学習させることで、モデルの回答品質が飛躍的に向上します。
初期の対策として思考ログを要約表示する措置をとったところ、攻撃者は「思考ログを一字一句そのまま出力せよ」と指示したり、多言語への翻訳を装うなど、数万件規模のプロンプトを試行して検知を回避しようとしました。さらに2万以上のアカウントを束ねるプロキシネットワークを構築し、盗難決済情報を用いた組織的なスクレイピングを展開していました。
3つの多層防御策と9割削減の成果
Anthropicは、これらの高度な攻撃に対抗するため、以下の3つの防御柱を導入しました。
- 思考データの流通制御(Preserved thinking): 2026年8月31日以降に作成されたAPIアカウントに対し、Claudeの過去コンテキストの改変を禁止。異なる会話間やモデル間での思考ブロックの不正流用を防止。
- 2段階分類器による抽出プロンプトの遮断: 生物兵器やサイバー兵器の悪用防止に用いている憲法型分類器(Constitutional Classifiers)を適用。誤検知率0.1%未満の精度で抽出目的のプロンプトを検知・即時遮断。
- 反復攻撃への経済的ペナルティ: 抽出を繰り返すアカウントを迅速に特定して凍結(開始2時間以内に対処)。さらに9月24日より、安全ガードレールで遮断された不正リクエストに対してもAPI利用料金を課金する仕組みを開始。
これらの対策を適用した結果、Claudeから攻撃者が抽出可能な推論トークン数は、従来の10分の1から100分の1以下(90〜99%減)へと激減しました。
差分整理:メディア報道が伝えない「経済的トレードオフ」
GIGAZINEなどの二次報道では「90〜99%の削減に成功」という防御実績が中心に伝えられています。
しかしAnthropicの公式発表は、その成果の裏で編集部や同社が引き受けている「重い代償(Trade-offs)」を詳細に明かしています。具体的には、正規のAPI利用者に連携仕様の改修を求めた点や、0.1%未満とはいえ正常なリクエストが誤検知されるリスクを受け入れた点、そして何より「攻撃者から得られたはずの数兆トークン分の有償トラフィックと巨額の売上を、安全のために自ら拒絶した」という点です。同社は短期的な売上を犠牲にしてでも防衛線を張る決断を下しました。
分析と今後の展望
不正な蒸留は、単なる企業の知的財産権の侵害にとどまりません。十分な安全制御(アライメント)が施されていないフロンティア級のオープンウェイトモデルが他国で複製され、軍事監視やサイバー攻撃に転用される重大な安全保障上のリスクを孕んでいます。
Anthropicが投じた多層防御は効果を上げていますが、攻撃者との「いたちごっこ」は今後も続くとみられます。API提供企業が目先の利用料収入に惑わされず、業界全体で連携して蒸留攻撃を遮断する体制を確立できるかが、今後のAIガバナンスにおける最大の課題といえます。
参考ソース
Strengthening our defenses against distillation attacks
Illicit distillation allows model developers to copy frontier AI capabilities without creating proportionally robust safeguards. Here, we describe how we’ve reduced the rate of distillation by more than 90%.
https://www.anthropic.com/research/distillation-defenses
GIGAZINE
Anthropicが蒸留攻撃に対する効果的な対策を発見、敵対組織によるデータ抽出を90~99%削減
高性能なAIモデルを使って自分のAIモデルを学習する手法「蒸留」は、する側はコストを抑えて最先端モデルに近い性能を実現することができますが、される側は不要な負担を強いられるなどのデメリットがあります。こうした蒸留はしばしば「攻撃」と見なされ、対策が行われています。新たに、Anthropicが望まない蒸留を大幅に低減する手法を公開しました。
https://gigazine.net/news/20261013-anthropic-defense-distillation-attacks
