Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年9月26日(土)のニュース一覧へ引用元:The GitHub Blog
GitHub、Copilot管理設定の検証機能を新設
GitHub
GitHub Copilot
開発者ツール
エンタープライズ
セキュリティ
米GitHubは、企業向け「GitHub Copilot(GitHubとOpenAIが開発した開発者向けAIコーディング支援機能)」において、エンタープライズ管理設定(enterprise managed settings)の構文や定義不備を検出する製品組み込み型バリデータ「Copilot settings validation」を導入しました。管理者は設定ミスによる意図しないポリシーの不適用を事前に防止できます。
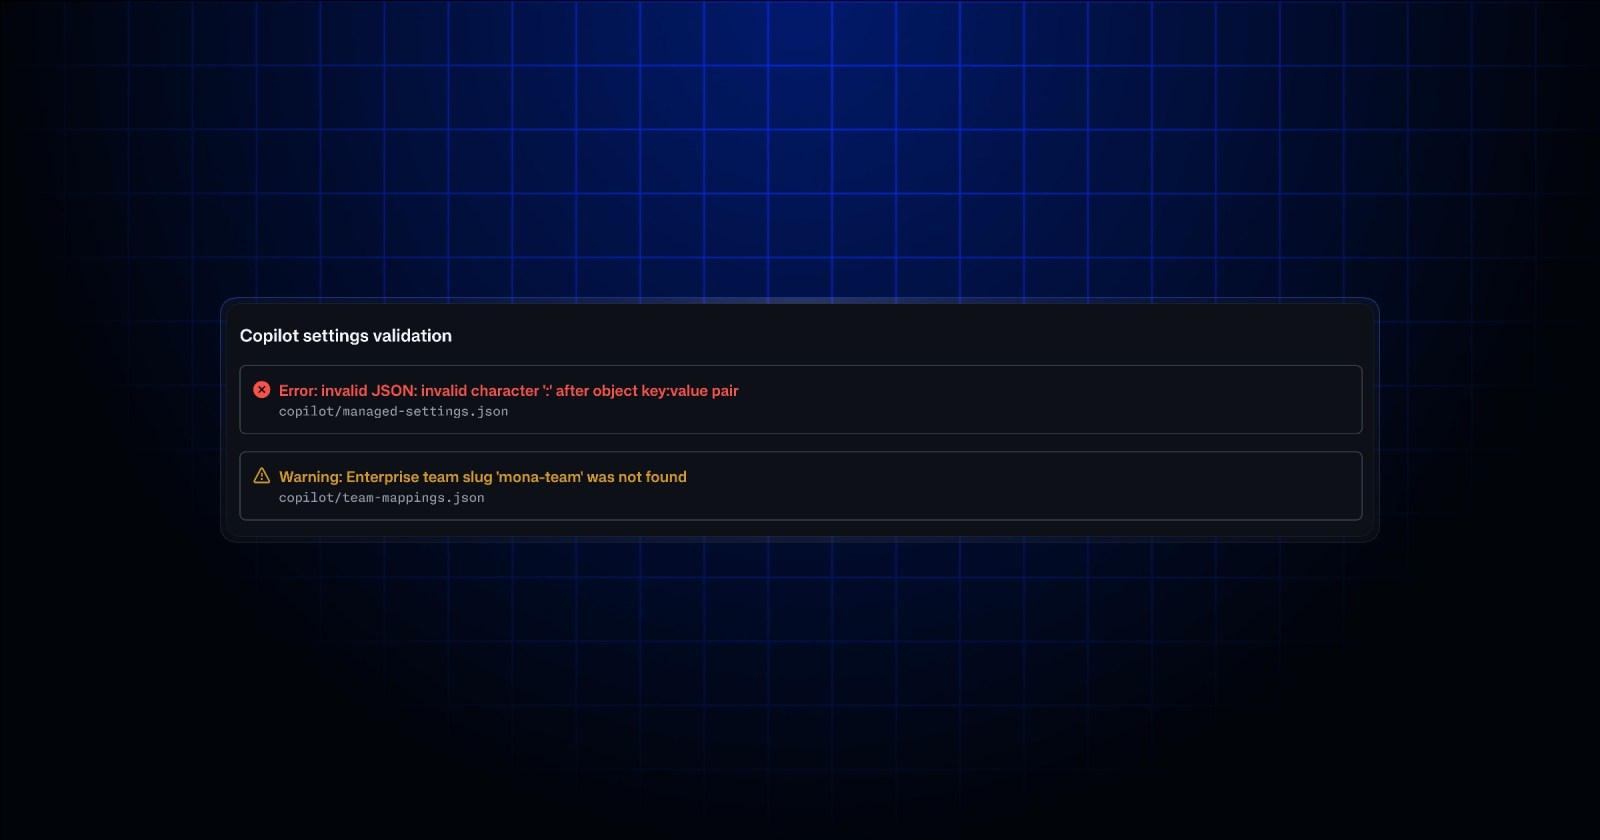
設定不備の検知対象とエラー修正フロー
公式チェンジログによると、本機能はエンタープライズAIコントロールページ内の「Copilot settings validation」セクションとして提供されます。バリデータは、構文エラーのある不正なJSON(malformed JSON)、未対応の設定項目、存在しないチーム名を指定したチームマッピング(invalid team mappings)などを自動検出します。
各指摘項目には該当するファイル名とJSONパス(キーの階層位置)が明示され、管理者は修正箇所の特定を迅速に行えます。
検証対象となる設定ファイルは以下の通りです。
copilot/managed-settings.json(全体管理設定)copilot/team-mappings.json(チームごとのマッピング定義、および参照される個別チーム設定ファイル)
管理者がエラーを修正する際は、組織の管理用プライベートリポジトリである.github-privateのデフォルトブランチに変更をコミットし、Agentsページを再読み込みすることで、更新後の設定が正常であるかを再確認できます。
管理設定の検証における新旧仕様の差分整理
設定ミスによるセキュリティ統制の形骸化を防ぐため、今回のバリデータ導入による運用変更点は以下の通りです。
| 検証項目 | 新仕様(バリデータ導入後) | 従来の課題・リスク |
|---|---|---|
| JSON構文チェック | 管理画面上で構文エラーと対象行・パスを即座に表示 | コミット後に設定がサイレントに無効化される懸念 |
| チームマッピング検証 | 未存在のチームスラッグ(例: mona-team)に警告 | 存在しないチームへのポリシー未適用に気づきにくい |
| 未対応設定の検出 | バージョン非互換や無効なパラメータを検知 | 正しく反映されていない理由の特定に工数が発生 |
| 修正の反映確認 | リロード後に管理画面上で合格状態を視覚的に確認 | クライアント側での動作確認まで不備の把握が遅延 |
分析・展望
編集部注: 大企業において数千から数万人規模のエンジニアがGitHub Copilotを利用する中、セキュリティ規程やコード補完モデルの利用範囲を組織横断で統一する「管理設定ファイル」の正確性は極めて重要です。
これまではGitリポジトリへのJSON配置による非同期管理であったため、タイポやフォーマット違反があっても管理者が気付きにくく、ポリシーが想定通りに強制されないリスクがありました。管理コンソール上にインライン検証が統合されたことで、AIガバナンス運用の信頼性が大幅に底上げされます。
引用元:The GitHub Blog