Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年9月15日(火)のニュース一覧へ
GitHub Copilotの脆弱性検証を公開
GitHub
GitHub Copilot
セキュリティ
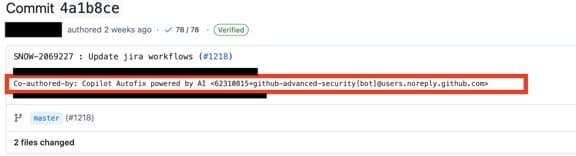
クラウドセキュリティ企業のWizは、米SnowflakeのリポジトリにおいてGitHub Copilotの支援を受けて作成されたプルリクエスト(PR)に起因し、CI/CDパイプラインからJiraの認証情報が流出する脆弱性が発生していた事例の技術検証レポートを公開しました。この脆弱性はWizの自律型攻撃エージェントによって人間の介入なしに自動発見・検証されたものであり、AIコーディング普及に伴う新たなセキュリティ課題を浮き彫りにしています。
脆弱性の発生メカニズムとAIコード改修の落とし穴
問題が発生したのはGitHub Actionsのワークフロー定義ファイルでした。元々は環境変数とjqコマンドを用いて安全にJSONパラメータを解析していた記述が、Copilot支援による改修の際にシェル内の直接インライン展開へと置き換わってしまい、コマンドインジェクション(意図しないシェル命令の実行)が可能な状態が生じました。
Wizのセキュリティエージェント「Wiz Red Agent」は、公開されていたコミットログからこの記述ミスを自動検知し、構文エラーを自己修正しながら攻撃文字列を組み立てました。その結果、わずか数秒でGitHub ActionsランナーからSnowflakeの社内Jiraインスタンスに対する読み取り権限を持つトークンを取得することに成功しました。
迅速な修正と露出期間の短縮化
SnowflakeはWizからの報告を受けた当日中にワークフロー定義を安全なパターンに修正し、問題となったJiraトークンを失効・更新しました。露出期間は5日間にとどまり、外部の第三者による不正アクセスの形跡は確認されませんでした。
しかし、今回の事例が示した重要な教訓は、脆弱性が生まれてからエージェントによって突かれるまでの時間が極めて短縮化している点です。従来の人間による手動ペネトレーションテストの周期では、自律型攻撃エージェントの探索スピードに対抗できない現実が示されました。
AIエージェント時代の開発セキュリティ
Wizは報告書の中で、AIによるコード生成には従来の人間が書いたコードと同等以上の厳格な静的解析とセキュリティ精査が必要であると警鐘を鳴らしています。また、CI/CDパイプラインにおける安全なコーディングパターンを強制するガードレールの整備や、認証情報の有効期限を最小限に制限する運用が不可欠となります。
引用元:@IT