Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年9月10日(木)のニュース一覧へ引用元:The GitHub Blog
GitHub、Copilot Agent向け企業権限管理を一般提供
GitHub
GitHub Copilot
AIエージェント
エンタープライズ
セキュリティ
米GitHub(世界最大のソフトウェア開発プラットフォーム)は2026年9月9日(現地時間)、GitHub Copilot BusinessおよびGitHub Copilot Enterpriseの管理組織向けに、AIエージェントの操作権限を一元的に制御できる「Enterprise-managed permissions(企業管理者がCopilot Agentの実行権限を集中管理する機能)」の一般提供(GA)を開始した。自律的にコード編集や環境操作を行う「Copilot Agent(GitHub Copilotの自律型開発支援エージェント機能)」に対し、シェルコマンド実行、ファイルの読み取り・編集、外部ネットワークドメインへのアクセスを組織ポリシーとしてブロックまたは承認必須に設定できる。
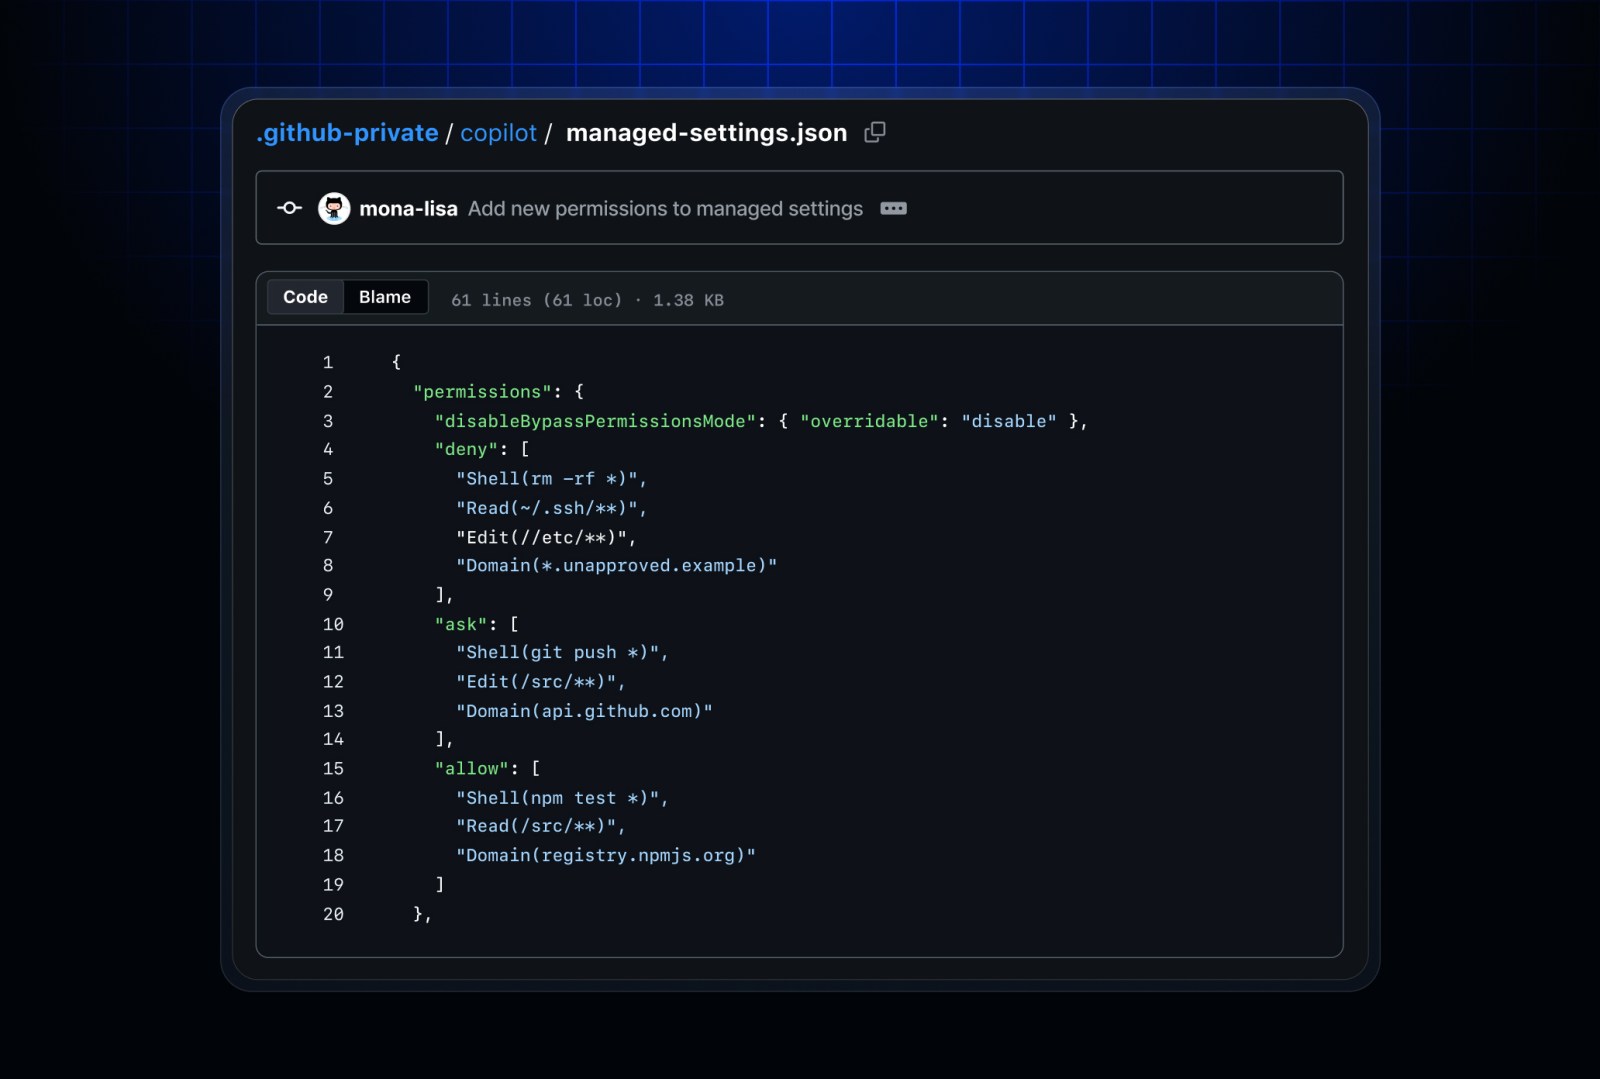
3階層の制御ポリシーとユーザー設定の上書き防止
本機能により、管理者はCopilot Agentが実行するアクションを「ブロック(Deny)」「人間の承認を要求(Ask)」「プロンプトなしで許可(Allow)」の3段階で設定できる。対象となる操作領域は以下の通りである。
- シェルコマンド: 任意のシェルスクリプトやCLIコマンドの実行制限
- ファイルアクセス: 重要設定ファイルやソースコードの読み取り・変更制限
- ネットワークドメイン: Agentが外部へ送信・接続可能な特定ドメインのホワイトリスト/ブラックリスト制御
最大の特徴は、企業組織が設定した管理ポリシーが、開発者個人のローカル設定やワークスペース設定、過去に保存された自動承認フラグなどによって一切弱体化されない点にある。これにより、開発者の利便性を保ちつつ、機密情報の意図しない流出や不用意なスクリプト実行を組織全体で確実に抑止できる。また、開発チームごとに異なる権限プロファイルを割り当てることも可能となっている。
対応クライアント環境と展開状況
本機能は、以下のクライアント環境において一般提供(GA)として利用可能である。
- GitHub Copilot デスクトップアプリ
- GitHub Copilot CLI
- Agent Hostを利用するVisual Studio Code(VS Code)セッション
管理者はGitHub Enterprise Cloudの管理画面から、組織内のリポジトリ群に対してポリシーを即時に適用できる。
企業のガバナンス要件への適合と展望
AIエージェントが開発環境内で自動的にコードを修正し、テストを実行するワークフローが普及するにつれ、セキュリティやコンプライアンス上の懸念から導入を躊躇する企業が少なくなかった。
今回の権限集中管理機能は、エージェントの自律稼働と企業の厳格なガバナンス要件を両立させる現実的なガードレールとして機能する。特に金融機関や医療系ソフトウェアなど、厳格な監査証跡が求められるエンタープライズ企業において、自律型AIコーディングツールの本番環境導入が一段と進む契機になるとみられる。
引用元:The GitHub Blog


