Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年8月21日(金)のニュース一覧へ
GitHub、コードスキャンに「緩和済み」却下理由を追加
GitHub
セキュリティ
開発者ツール
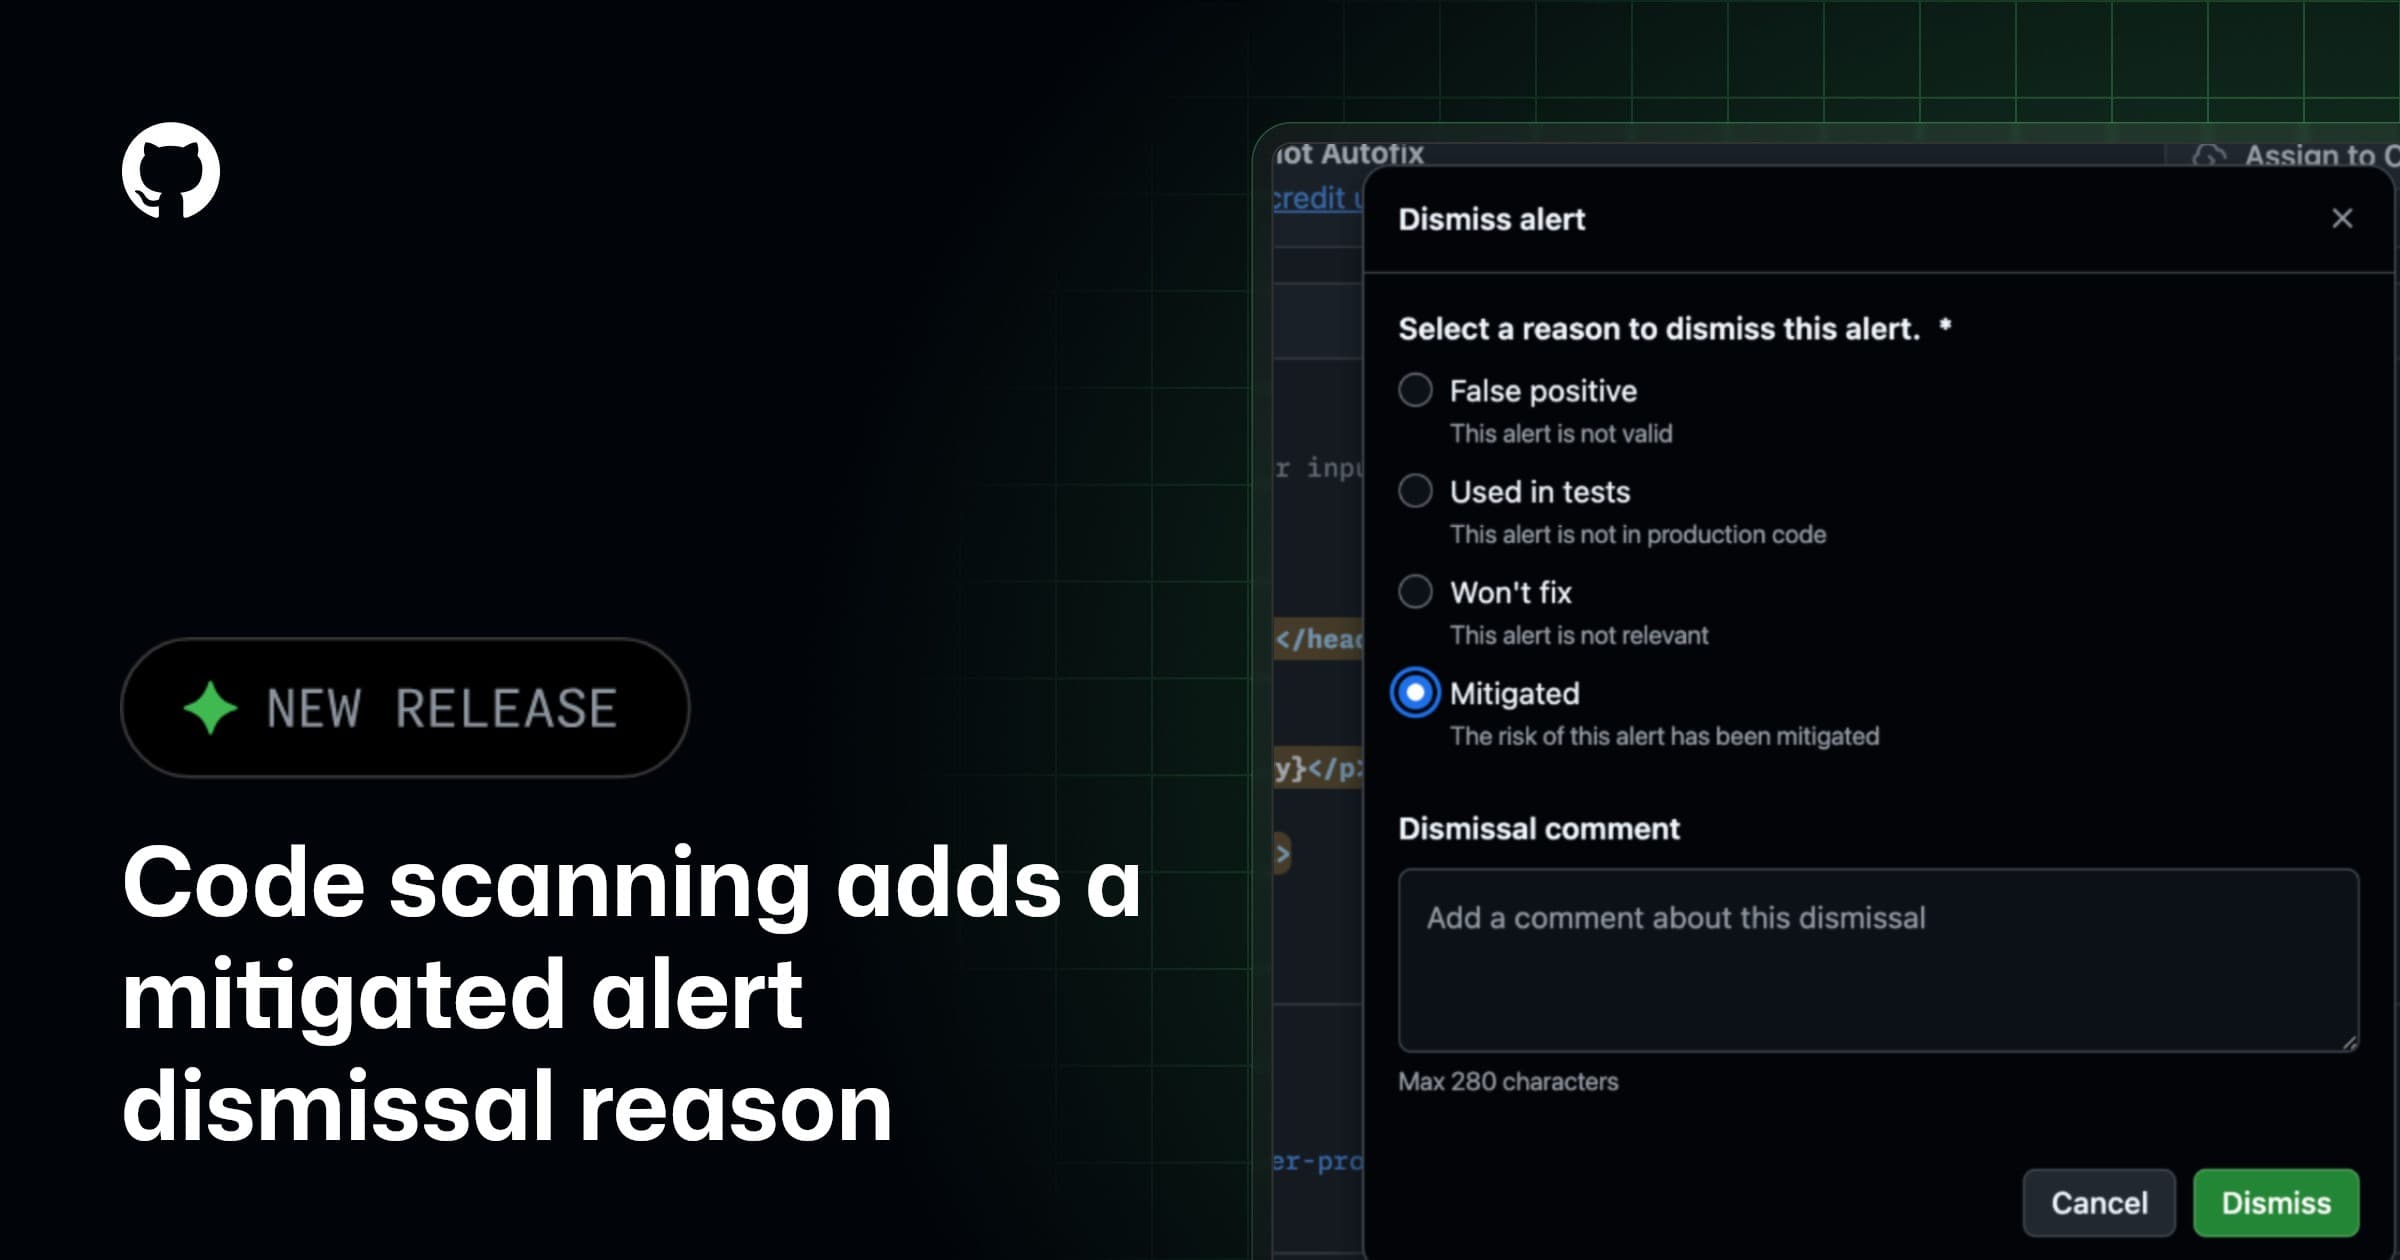
GitHub(開発者向けプラットフォーム)は、静的解析機能「GitHub Code Scanning(コード内の脆弱性や欠陥を自動検出するセキュリティ機能)」のアラート却下理由として「Mitigated(緩和済み)」を新たに追加した。
外部統制によるリスク低減を記録する新オプション
従来、検出された脆弱性アラートを却下する際は「誤検知」「リスク許容」「修正不要」等に限られていた。新設された「Mitigated」により、コード自体は未修正でもWAF(Webアプリケーションへの攻撃を遮断するファイアウォール)やネットワーク分離等の外部対策でリスクが抑えられている状態を明示できる。
監査証跡の正確性とチーム間連携の改善
セキュリティ担当者と開発者が、単なる無視ではなく緩和措置の存在を共有できるようになり、トリアージの効率とコンプライアンス監査への説明責任が大幅に向上する。
| 却下理由の区分 | 適用シナリオ | 監査上の意味合い |
|---|---|---|
| False positive(誤検知) | 実際の脆弱性が存在しない | コード・設定に問題なし |
| Used in tests(テスト用) | テストコード内のダミー実装 | 本番環境への影響なし |
| Won't fix(修正不要) | リスクが極めて低く対応しない | リスクの受容(自己責任) |
| Mitigated(緩和済み・本機能) | WAFやインフラ防御で遮断済み | 外部統制による安全性の確保 |
日本の開発現場への影響と未確認事項
レガシーコードや外部ライブラリの脆弱性を即時改修できない場合でも、インフラ側の防御策を紐づけて正当に記録できる。緩和策が無効化した際の自動再オープン機能の有無については今後の機能拡張が期待される。
分析と展望:現実的な脆弱性管理へのシフト
すべての脆弱性を即座にコード修正することは困難な現場が多く、「緩和策の適用」を正規のステータスとして認めたことは、より実践的なDevSecOps運用の定着を後押しする。
引用元:The GitHub Blog