Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年8月19日(水)のニュース一覧へ引用元:The GitHub Blog
GitHub Copilot、JetBrains向けに統制機能提供
GitHub
GitHub Copilot
MCP
エンタープライズ
開発者ツール
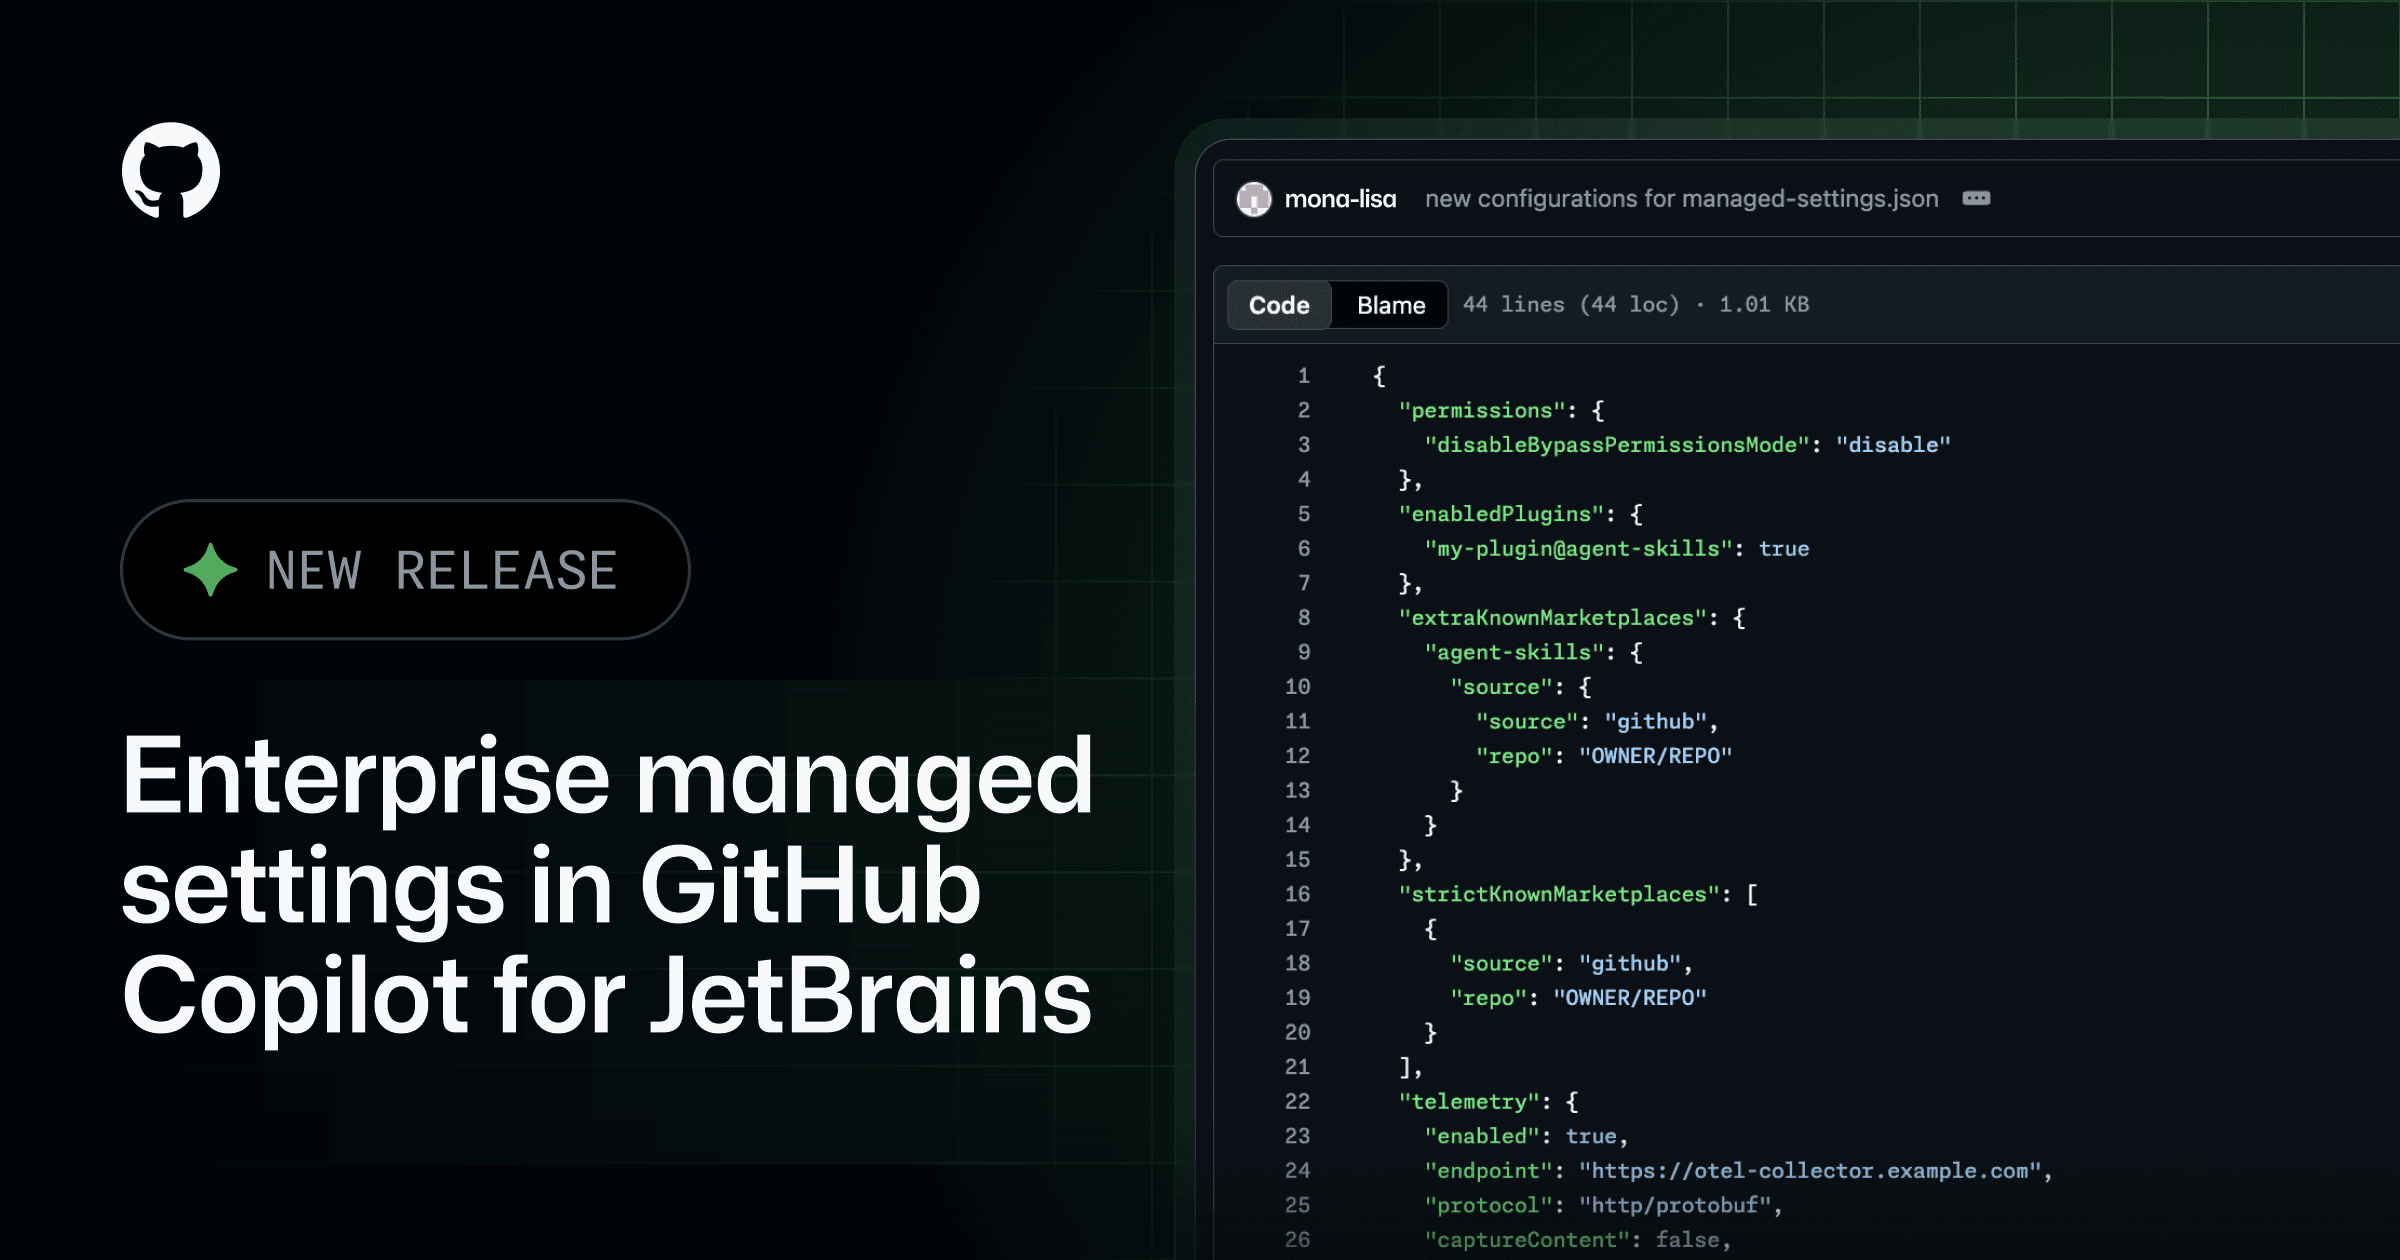
GitHubは、JetBrains社製IDE(IntelliJ IDEAやPyCharmなど)で利用する GitHub Copilot(GitHubが提供するAIコーディング支援ツール) において、企業管理者がセキュリティや接続先を一元管理できる「エンタープライズ管理設定(Enterprise Managed Settings)」の提供を開始しました。
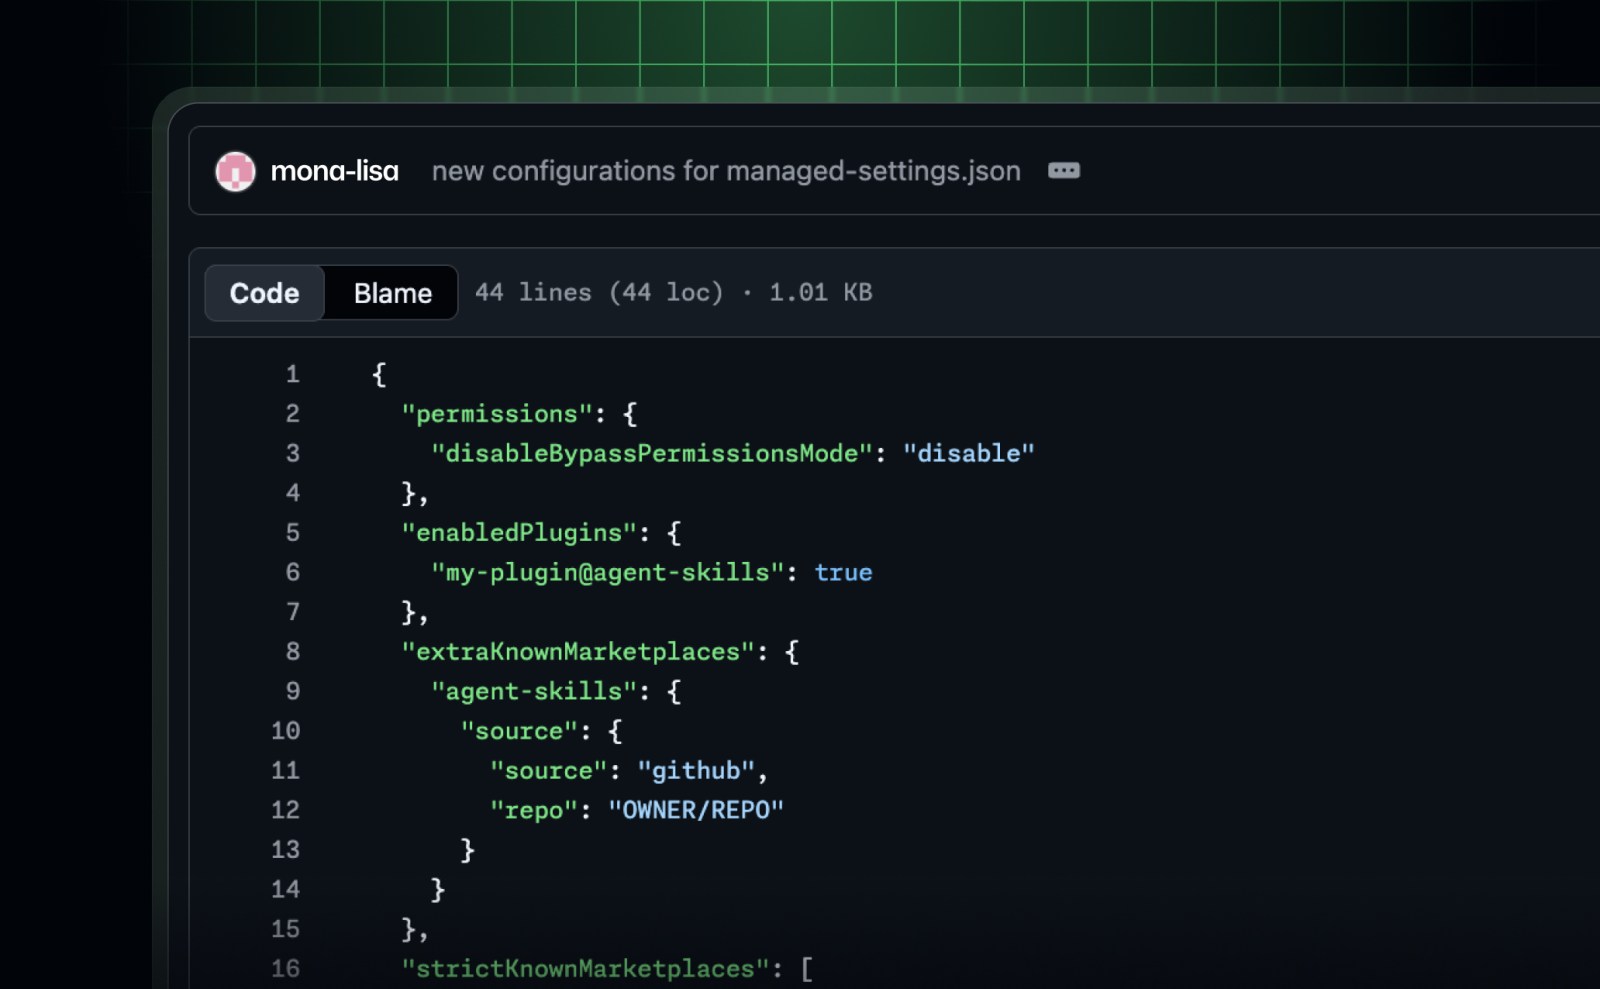
企業管理者が制御できる4つの主要領域
今回のアップデートにより、企業のCopilotプラン管理者は、組織内の全開発者のJetBrains環境に対して統一的なポリシーを適用できるようになりました。具体的には以下の4項目が集中管理の対象となります。
1. プラグインガバナンスとマーケットプレイス制限
enabledPlugins: 特定のCopilotプラグインの有効化または無効化を必須化extraKnownMarketplaces: 組織が承認した追加プラグインマーケットプレイスの指定strictKnownMarketplaces: プラグインのインストール元を承認済みソースのみに厳格に制限
2. MCPサーバーの接続ホワイトリスト管理
MCP(Model Context Protocol。外部ツールやデータとAIを接続する標準規格) サーバーへの接続を組織レベルで制御可能になりました。allowedMcpServers および deniedMcpServers を設定することで、社内基準を満たさない外部MCPサーバーへの不正接続を防止します。
3. OpenTelemetryによる監査ログの一元収集
管理者はCopilotの OpenTelemetry(分散トレーシングやテレメトリ収集のオープン標準規格) 設定(コレクターのエンドポイント、プロトコル、サービス名、リソース属性、コンテンツキャプチャポリシー)を一括構成できます。開発者個人のローカル設定よりも管理者設定が優先されるため、監査ログが確実に指定コレクターへ集約されます。
4. エージェントの権限昇格・自動実行の制限
permissions.disableBypassPermissionsMode を設定することで、JetBrains環境内のCopilotエージェントによる「承認バイパス(Bypass Approvals)」や完全自動実行機能(Autopilot)の利用を組織側で禁止できます。
日本の開発組織への影響と導入のポイント
大規模な開発チームを抱える日本企業において、AIコーディングアシスタントの導入が進む一方で、シャドーITや未承認APIへのデータ送信リスクが懸念されていました。今回の設定導入により、セキュリティ基準を満たした安全なJetBrains環境を構成しやすくなります。
設定は managed-settings.json ファイル等を通じて配布・適用され、開発者はIDE内の Settings > Tools > GitHub Copilot > Chat > OpenTelemetry から適用状況を確認できます。
今後の展望
AIエージェントが自律的にツールを呼び出す時代において、クライアントIDE側の権限統制と監査ログ収集は必須のインフラとなりつつあります。GitHubは今後も企業向けガバナンス機能の拡充を進めるとみられます。
引用元:The GitHub Blog