Daily AI Newsbites
AI関連の最新ニュースをピックアップ
← 2026年7月5日(日)のニュース一覧へ
Claude Fable 5の安全対策を公表
Anthropic
Claude Fable
AI安全性
セキュリティ
規制・政策
Anthropicは、米商務省の輸出規制解除を受けてグローバルに再展開された「Claude Fable 5」の安全性に関して、2つの重要なサイバーセキュリティ対策を公表しました。1つ目は、悪意ある使用を検知・ブロックする「安全分類器(safety classifiers)」の具体的な境界線定義です。2つ目は、AIの安全性規制を突破する「ジェイルブレイク(脱獄行為)」の深刻度を評価する業界標準フレームワークの初期草案(ドラフト)です。これらを公開することで、AI開発者や政府、研究者の間で共通の安全基準に関する議論を活性化させる狙いがあります。
1. 二重用途能力に応じた4段階の防護境界
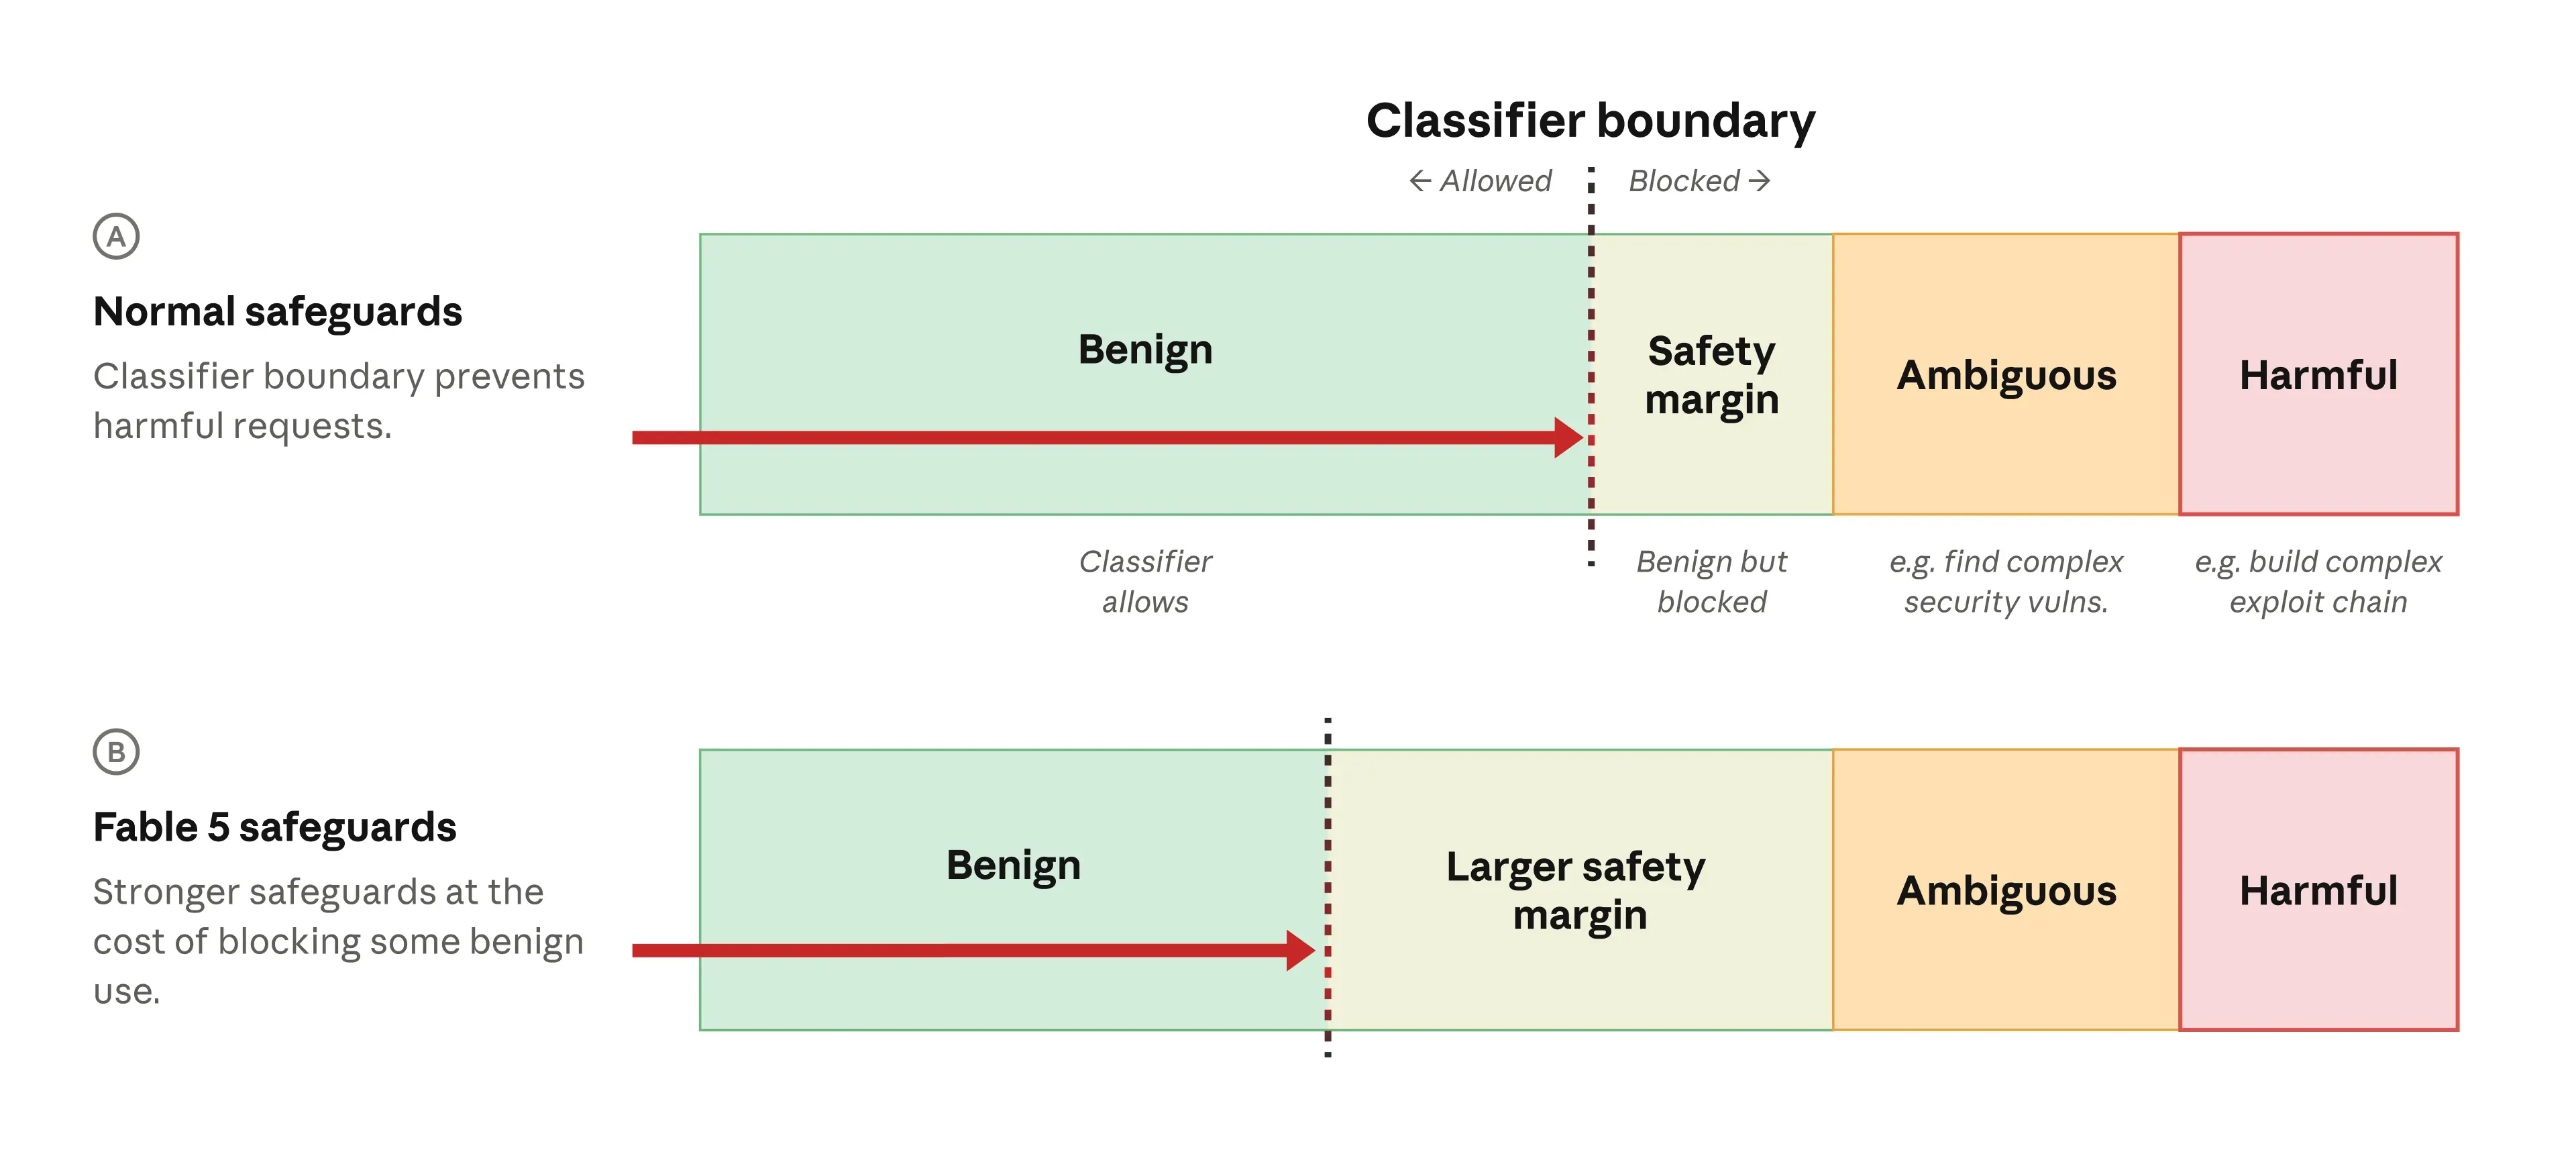
サイバーセキュリティ分野の能力は、攻撃と防御の双方に使える「二重用途(dual-use)」の特性を持ちます。Anthropicは、Fable 5に搭載された安全分類器のブロック・監視基準を以下の4つのカテゴリに定義しています。
- Prohibited use(禁止): マルウェア(悪意あるソフトウェア)開発、ランサムウェア(身代金要求型ウイルス)、重要インフラ破壊など、防御側より攻撃側へのメリットが著しく高い行為(常にブロック)。
- High-risk dual use(高リスク二重用途): ペネトレーションテスト(侵入テスト)や脆弱性実証コード開発など、悪用のリスクが高いもの(常にブロック)。
- Low-risk dual use(低リスク二重用途): 軽微な脆弱性の特定や公開情報の収集など、主に防御目的で使われるもの(原則許可するが、安全マージン確保のため一部ブロック)。
- Benign use(無害): 安全なコーディングやログ分析、歴史的脆弱性の調査など(許可)。
特に, Fable 5では悪意あるプロンプト(指示文)を通さないよう、従来のモデルよりも「安全マージン(safety margin)」を広く設定し、境界線上のグレーな要求も慎重にブロックする仕様にしています。
2. 脱獄行為を測る「CJS(サイバー脱獄深刻度)スケール」
ジェイルブレイクが成功した際の深刻度を判定するため、Anthropicは「Cyber Jailbreak Severity (CJS) Scale」と呼ばれる5段階(CJS-0~CJS-4)の評価基準を提案しました。このレーティングは以下の4軸に基づいて算出されます。
- Capability gain(能力向上): 既存ツールを超えてどれほど攻撃力を高めるか
- Breadth of capability gain(汎用性): 複数のタスクや対象に使い回せるか
- Ease of weaponization(兵器化の容易さ): 攻撃実行までの人的・技術的摩擦の少なさ
- Discoverability(発見容易性): すでに一般公開されているか
これらを総合して深刻度をスコアリングし、最も重大な「CJS-4 (Critical)」では、攻撃防止機能が完全に無効化され、甚大な被害を引き起こす能力が誰もが利用可能な状態に陥ることを指します。
Anthropicは、これらのセキュリティ基準を標準化するため、業界パートナーのGlasswingらと連携してフレームワークの構築を進めています。また、Fable 5に潜むサイバー脱獄の脆弱性を発見・修正するため、セキュリティ研究者向けのバグバウンティプログラム「HackerOne program」を新たに開始しました。同社は、攻撃的な悪用を未然に防ぎつつ、防衛側のサイバーセキュリティ能力を高めるために、業界と政府が足ないし揃えて共通の「安全指標」を持つことが不可欠であると訴えています。
引用元:Anthropic